Siber Güvenlik Başkanlığı, eski iOS sürümlerinde bulunan bir açığı kullanarak WhatsApp hesaplarını ele geçiren saldırıları tespit etti ve iPhone kullanıcılarını uyardı. Saldırganlar kimlik doğrulama anahtarlarını kopyalıyor, sahte mesajlar gönderiyor ve bu oturumlar Bağlı Cihazlar menüsünde görünmeyebiliyor.
Öne çıkanlar
iOS 14 ve öncesi sürümlerde yeni bir WhatsApp kimlik doğrulama açığı ortaya çıktı
Sahte oturumlar Bağlı Cihazlar menüsünde izlenemiyor
Kullanıcıların acil para ve IBAN taleplerine karşı dikkatli olmaları önerildi
Haberin Detayı
Siber Güvenlik Başkanlığı, son dönemde artan WhatsApp dolandırıcılığı vakalarına odaklanarak iOS işletim sisteminin eski sürümlerinde bir güvenlik açığı keşfetti. Bu açık, saldırganların WhatsApp kimlik doğrulama anahtarlarını kopyalamasına ve kullanıcının hesabını kendi adlarına mesaj göndermesine imkan tanıyor. Başkanlık, bu yöntemin özellikle iPhone 12 ve daha eski modellerde sıkça görüldüğünü belirtti.
Açığın teknik detayları incelendiğinde, saldırganların iOS'in belirli bir sürümündeki sistem dosyalarına müdahale ederek WhatsApp’ın iki faktörlü kimlik doğrulama sürecini atladıkları ortaya çıktı. Geleneksel yöntemlerde kullanıcıdan SMS ile gelen 6 haneli kod çalınmaya çalışılırken, bu yeni saldırı modeli kimlik doğrulama anahtarını doğrudan ele geçiriyor. Sonuç olarak sahte mesajlar, hedef kişinin rehberindeki tanıdıklarından geliyormuş gibi görünerek para ve IBAN talep ediyor.
Saldırganların gönderdiği mesajlar, WhatsApp Web ya da başka bir cihaz üzerinden hesabınıza erişildiğinde, Bağlı Cihazlar menüsünde görünmüyor. Bu durum, kullanıcıların yetkisiz oturumları fark etmelerini zorlaştırıyor. Başkanlık, özellikle iOS 14 ve daha eski sürümlerini kullanan iPhone sahiplerinin cihazlarını en yeni iOS sürümüne güncellemelerini ve WhatsApp ayarlarından Bağlı Cihazları düzenli olarak kontrol etmelerini tavsiye etti.
Türkiye genelinde birçok kullanıcı, rehberindeki tanıdıklarından gelen acil para transfer taleplerine yanıt vererek dolandırıcılığa maruz kalıyor. Siber Güvenlik Başkanlığı, bu tür taleplere karşı şüpheci olunması ve kesinlikle IBAN ya da banka bilgisi paylaşılmaması gerektiğini vurguladı. Ayrıca, resmi WhatsApp kanallarından gelen bildirimlerin doğruluğu kontrol edilmeden işlem yapılmaması gerektiği belirtildi.
Başkanlık, hem bireysel hem de kurumsal WhatsApp kullanıcıları için acil önlemler listesi yayınladı. Listede iOS güncellemesi, WhatsApp’ın iki faktörlü kimlik doğrulama ayarlarının güçlendirilmesi, Bağlı Cihazlar menüsünün periyodik kontrolü ve şüpheli mesajların yetkililere bildirilmesi yer alıyor. Bu adımlar, gelecekte benzer saldırıların önüne geçilmesi amacıyla öneriliyor.
AI YORUMUHaberinAi editör analizi
Kullanıcıların eski iOS sürümlerinde hâlâ bu tür bir açığı barındırması, kritik bir risk oluşturuyor. Başkanlığın belirttiği gibi kimlik doğrulama anahtarının çalınması, geleneksel SMS kodu saldırılarından çok daha tehlikeli bir senaryo yaratıyor. iPhone ve WhatsApp kullanıcıları doğrudan hedef alındığı için kişisel ve kurumsal verilerin sızma ihtimali artıyor. Güncel iOS güncellemeleriyle bu açık kapatılmadıkça, saldırı oranı mevcut seviyenin üzerinde kalabilir.
Mesajlaşma uygulamalarından telefon numaralarını kopyalayarak rehbere kaydetmek, gizli kodlar barındıran siber tehditlere zemin hazırlıyor. Uzmanlar, pano verilerinin ele geçirilmesi ve banka hesaplarının tehlikeye girmemesi için manuel kayıt veya uygulama içi özelliklerin kullanılmasını öneriyor.
Mesajlardaki görünmez kodlar kopyalama sırasında pano verilerini tehlikeye atıyor.
Zararlı yazılımlar adres defterindeki tüm verileri sızdırabiliyor.
Uzmanlar numaraları elle yazmayı veya WhatsApp'ın kişi ekleme aracını tavsiye ediyor.
Günlük iletişim akışında sıkça başvurulan pratik yöntemler, dijital güvenlik açısından görünmeyen tehlikeleri beraberinde getirebiliyor. Özellikle mesajlaşma servisleri üzerinden paylaşılan bilinmeyen numaraları doğrudan kopyalayıp rehbere aktarma alışkanlığı, kötü niyetli kişilerin hedefi haline gelebiliyor.
Siber güvenlik araştırmacılarının incelemelerine göre, iletilen bazı metin biçimlerinin içine gizli komutlar veya görünmez karakterler eklenebiliyor. Kullanıcılar numarayı kopyaladığı anda cihazın panosuna sadece rakamlar değil, arka planda çalışan bu zararlı kod blokları da kopyalanmış oluyor.
Bu durum, pano erişim iznine sahip üçüncü taraf yazılımların veya cihaza sızmış casus programların harekete geçmesine yol açabiliyor. Kopyalanan veriler üzerinden tetiklenen mekanizmalar, adres defterindeki tüm kişisel bilgilerin dışarı aktarılmasına ve dolandırıcılık ağlarının genişlemesine zemin hazırlayabiliyor.
Tehdit sadece rehberin sızdırılmasıyla sınırlı kalmayıp mobil bankacılık uygulamalarının güvenlik katmanlarını aşabilecek boyutlara ulaşabiliyor. Phishing yani olta zararlıları, kullanıcıların farkında olmadan cihazlarındaki finansal verileri riske atmasına neden olabiliyor.
Olası siber saldırıların önüne geçmek adına uzmanlar bazı koruyucu önlemlerin alınmasını tavsiye ediyor. Numaraların mesaj alanından doğrudan kopyalanması yerine arama ekranına elle yazılması veya uygulamaların kendi kişi ekleme arayüzlerinin tercih edilmesi güvenlik risklerini büyük ölçüde azaltıyor.
AI YORUMU
Günlük hayatın koşturmacasında hayat kurtaran pratik çözümler, siber hijyen kuralları göz ardı edildiğinde dijital güvenliğimizi büyük bir zafiyete uğratıyor. Basit bir numara kopyalama işleminin bile arka planda ne gibi veri sızıntılarına kapı aralayabileceği, modern akıllı telefon kullanıcılarının artık çok daha bilinçli olması gerektiğini gösteriyor. Alınacak ufak tedbirler büyük maddi ve manevi kayıpların önüne geçebilir.
Meta, iPhone kullanıcıları için uzun zamandır beklenen mesaj zamanlama özelliğini beta testlerine açtı. Özellik, sohbet ekranından erişiliyor ve mesajları 10 dakika ile iki hafta arasında planlamaya izin veriyor.
iOS beta testleri başladı, Android testleri zaten mevcut.
Mesaj planlama, gönderen için onay bildirimiyle gösteriliyor.
Grup sohbetlerinde yeni üyeler planlanan mesajları göremez.
Meta’nın popüler mesajlaşma platformu WhatsApp, iPhone kullanıcıları için uzun süredir beklenen bir özelliği beta testlerine açtı. Mesaj zamanlama işlevi, artık doğrudan sohbet ekranından erişilebiliyor ve kullanıcılar mesajlarını belirli bir tarih ve saate planlayarak gönderim zamanını yönetebiliyor.
Burada tarih‑saat seçicisi sayesinde gönderim zamanı ayarlanıyor ve onay butonuna basıldığında planlama tamamlanıyor. Mesajın planlanan zamanı, onay butonunun üzerinde gösteriliyor ve yalnızca gönderen kişiye özel bir onay bildirimi ile sohbet içinde görünür.
Beta sürümünde, planlama aralığı en az 10 dakika ile en fazla iki hafta arasında değişiyor. Tüm zamanlanan iletiler, ilgili sohbetin bilgi ekranındaki özel bir bölümde listeleniyor. Grup sohbetlerinde ise planlanan mesajlar sadece o an grupta bulunan üyeler tarafından görülür; yeni katılan üyeler mesajı göremez.
Özellik, metin mesajlarının yanı sıra fotoğraf, video ve bağlantı içeren iletileri de planlamaya izin veriyor. Ancak aynı anda birden fazla medya öğesini tek seferde zamanlayamaz, her birini ayrı ayrı planlamanız gerekir. Özellik henüz beta test kullanıcılarıyla sınırlı ve kullanıcıların manuel olarak açma seçeneği yok. Meta, genel kullanıma ne zaman geçeceğini henüz açıklamadı, ancak hem Android hem de iOS tarafında testlerin devam etmesi yakın bir yayılımın habercisi olabilir.
AI YORUMU
WhatsApp’ın mesaj zamanlama özelliği, kullanıcıların iletişim zamanlamasını kontrol etmelerine olanak tanıyarak iş ve özel yaşam dengesi için pratik bir araç sunuyor. Grup sohbetlerinde yeni üyelerin mesajı görememesi ise gizlilik ve grup dinamiklerini korurken, medya planlama kısıtlaması ise kullanışlılığı bir nebze düşürüyor. Genel olarak beta sürecinde kullanıcı geri bildirimleri, özelliğin nihai sürümünü şekillendirecek önemli bir rol oynayacak.
Google Chrome, kullanıcıları internetteki dolandırıcılık faaliyetlerinden korumak için yeni güvenlik katmanlarını devreye soktu. Gelişmiş koruma modu aktif edildiğinde şüpheli bağlantılar gerçek zamanlı analiz edilerek tehlikeli sayfalarda uyarı ekranları gösteriliyor.
Enhanced Protection modu aktifken şüpheli siteler gerçek zamanlı olarak analiz ediliyor.
ClickFix saldırılarına karşı panoya kopyalanan zararlı kodlar otomatik temizleniyor.
Özelliklerden yararlanmak için tarayıcı ayarlarından ilgili modu manuel seçmek gerekiyor.
Google Chrome, kullanıcıların internet deneyimini daha güvenli hale getirmek amacıyla güvenlik altyapısını güncelledi. Bu yeniliklerden yararlanmak isteyen kişilerin tarayıcı ayarlarından gelişmiş koruma seçeneğini manuel olarak etkinleştirmesi gerekiyor. Yeni güvenlik paketi özellikle sahte virüs uyarıları ve yanıltıcı yazılım güncellemeleri yayan dolandırıcı siteleri hedef alıyor.
Gelişmiş koruma modu devredeyken tarayıcı, ziyaret edilen internet sitelerini anlık olarak inceliyor. Riskli görülen sayfalarda kullanıcıların karşısına özel uyarı pencereleri çıkarken, doğrudan zarar verme potansiyeli taşıyan tehlikeli adreslerde ise tam sayfa kırmızı uyarı ekranları beliriyor. Bu sayede kullanıcıların zararlı içeriklerle farkında olmadan etkileşime girmesinin önüne geçiliyor.
Paket aynı zamanda ClickFix adı verilen sosyal mühendislik saldırılarına karşı da koruma sağlıyor. Bu saldırı türlerinde kötü niyetli kişiler, sahte güvenlik açıklarını giderme bahanesiyle kullanıcıları panoya zararlı kod kopyalamaya ikna etmeye çalışıyor. Chrome, bu tür bir tehlikeyi sezdiği anda panodaki şüpheli içeriği temizleyerek ekranda uyarı gösteriyor.
Google, sunulan bu ek güvenlik katmanlarının daha fazla tarama verisi paylaşılması karşılığında çalıştığını belirtiyor. Kullanıcıların artırılmış güvenlik ile veri gizliliği arasındaki dengeyi kendi tercihlerine göre değerlendirmesi öneriliyor.
AI YORUMU
Tarayıcı tabanlı güvenlik önlemleri, kullanıcıların sosyal mühendislik tuzaklarına karşı en büyük savunma hattını oluşturuyor. Ancak ek koruma modlarının daha fazla veri paylaşımı gerektirmesi, gizlilik odaklı kullanıcılar için yeni bir tercih dengesi yaratıyor. Veri gizliliğinden ödün vermeden güvenlik sağlamak isteyenlerin bu tür özellikleri kullanırken kişisel hassasiyetlerini göz önünde bulundurması kaçınılmazdır.
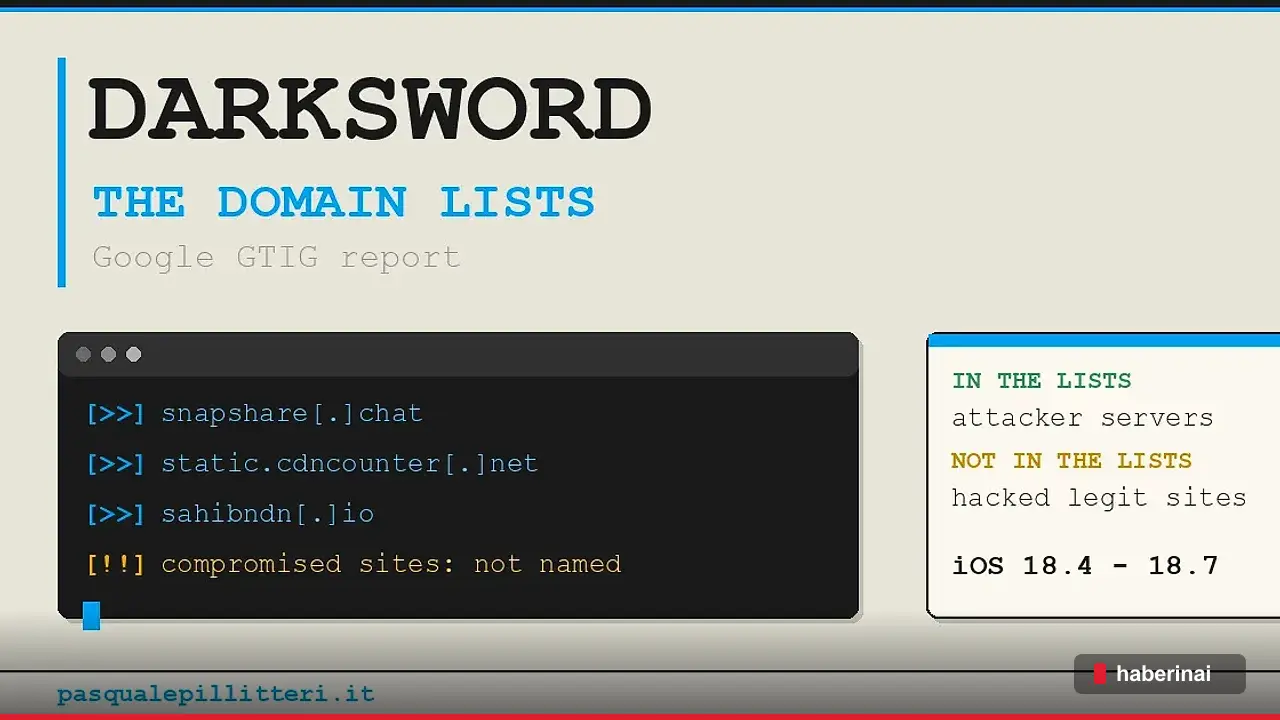
Google Threat Intelligence Group tarafından yayımlanan DarkSword raporu, saldırganların ağ altyapısını ve alan adlarını açık biçimde listeliyor. Ancak iOS cihazları hedef alan kampanyada kullanılan meşru ve ele geçirilmiş web sitelerinin isimleri raporda yer almıyor.
Google raporu saldırganların alan adlarını açıklarken mağdur siteleri gizledi.
DarkSword exploit kiti, iOS 18.4 ile 18.7 arasındaki sürümlerde altı açığı hedefliyor.
Saldırılarda UNC6748, PARS Defense ve UNC6353 olmak üzere üç farklı grup öne çıkıyor.
Google Threat Intelligence Group (GTIG) tarafından paylaşılan DarkSword güvenlik raporu, akıllı telefonları hedef alan gelişmiş saldırı zincirlerinin arka planını aydınlatıyor. Araştırmacılar rapor kapsamında siber saldırganların kullandığı IP adreslerini ve ağ altyapılarını detaylı bir şekilde listeliyor. Ancak iOS işletim sistemini hedef alan bu kampanyalarda bulaştırma aracı olarak kullanılan meşru web sitelerinin kimliği raporda paylaşılmıyor.
DarkSword, baştan sona JavaScript diliyle yazılmış karmaşık bir exploit kiti olarak dikkat çekiyor ve 18 Mart 2026 tarihinde yayımlanan belgede altı farklı zafiyetin ardışık kullanımı anlatılıyor. Tarayıcıda açılan ilk kapının ardından sistem çekirdeğine kadar ilerleyen bu zincirdeki açıkların üçü zero-day kategorisinde yer alıyordu. Google, bahsi geçen tüm güvenlik açıklarının iOS 26.3 sürümüyle birlikte kapatıldığını ve güncel olmayan cihazların risk altında bulunduğunu belirtiyor.
Raporda üç ayrı kampanya ve bu kampanyaları yürüten aktörler birbirinden ayrılıyor. Kasım 2025'ten bu yana faaliyet gösteren UNC6748 kümesi Suudi Arabistan'ı hedef alırken, Türkiye merkezli ticari gözetim tedarikçisi PARS Defense ise GHOSTSABER zararlısını Türkiye ve Malezya'da kullandı. Rusya kaynaklı olduğu değerlendirilen UNC6353 grubu ise Aralık 2025 ile Mart 2026 arasında Ukrayna'da GHOSTBLADE zararlısını devreye soktu.
Saldırı mekanizmaları incelendiğinde kullanıcıların zararlı yazılımlarla karşılaşması için belirli tuzak sayfalarını ziyaret etmesi gerekiyor. UNC6748 grubunun kampanyası yalnızca dokunmatik ekranlı cihazlarda çalışıyor ve Chrome tarayıcı kullanan kişileri Safari yönlendirmesiyle hedef alıyor. Dosya indirme veya şifre girme gerektirmeyen bu süreçte, yalnızca tehlikeli sayfayı ziyaret etmek güvenlik duvarını aşmak için yeterli oluyor.
Google, dağıtım alan adlarını Safe Browsing hizmetine eklerken zararlı yazılımların dosyalarını tanımaya yarayan YARA kuralları da yayımladı. Raporda ele geçirilen meşru sitelerin isimlerinin paylaşılmaması, site sahiplerinin henüz temizlenmemiş açıklar yüzünden itibar kaybetmesini önleme hamlesi olarak değerlendiriliyor. Web yöneticilerinin kendi sistemlerinde static.cdncounter[.]net gibi referansları kontrol ederek şüpheli widgets.js kodlarını temizlemesi tavsiye ediliyor.
AI YORUMU
Siber güvenlik raporlarında mağdur sitelerin gizlenmesi, saldırganların izini sürmek ile masum platformları korumak arasındaki hassas dengenin sonucudur. Araştırmacıların tam URL adreslerini paylaşmaması ağ yöneticilerinin kendi açıklarını bulmasını zorlaştırsa da, yedi ağ kaydı ve tek bir SHA-256 hash parmak izi inceleme için teknik temel sunuyor. Güncelleme yapmayan kullanıcılar açısından 18.4 ve 18.7 sürümleri arasındaki iOS açıkları cihaz güvenliğini doğrudan riske atıyor.