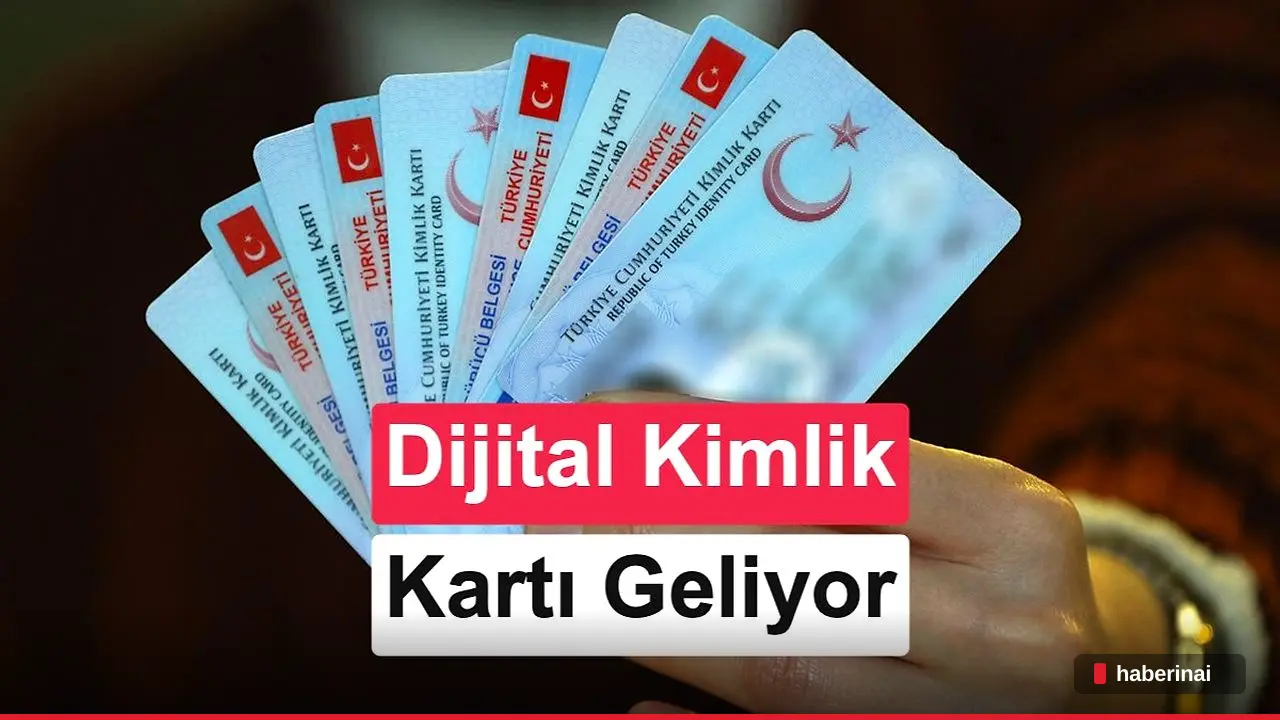
Türkiye, fiziksel kimlik ve belge taşıma zorunluluğunu ortadan kaldırmak amacıyla dijital kimlik cüzdanı projesini hayata geçiriyor. 2027 yılı Cumhurbaşkanlığı Yıllık Programı kapsamında hazırlanan sistemin ilk prototipi, gelecek yıl belirlenen bir yükseköğretim kurumunda pilot olarak test edilecek.
Öne çıkanlar
2027 yılında test edilmesi planlanan dijital kimlik projesi için ilk çalışmalar 2026'da başlıyor.
Sistem, ilk aşamada temel kimlik bilgileri ile diploma belgelerini dijital ortamda bir araya getirecek.
Siber Güvenlik Başkanlığı koordinasyonunda İçişleri Bakanlığı ile ortak bir çalışma yürütülecek.
Haberin Detayı
Türkiye, vatandaşların günlük hayatta kullandığı resmi belgeleri dijital dünyaya taşıyacak yeni bir girişime hazırlanıyor. Cumhurbaşkanlığı Yıllık Programı verilerine göre, ulusal dijital kimlik cüzdanı projesinin ilk somut adımları 2026 yılı içerisinde atılacak. Söz konusu altyapının ilk prototipi, seçilen bir yükseköğretim kurumunda pilot uygulama olarak test edilecek ve sistemin işleyişi bu süreçte gözlemlenecek.
Sistemin temel amacı, kimlik kartı ve diploma gibi resmi evrakların fiziksel olarak taşınma zorunluluğunu sona erdirmek. İlk aşamada temel kimlik verilerini ve eğitim belgelerini kapsayacak olan dijital cüzdan, kamu kurumlarının ortak çalışmalarıyla zamanla daha kapsamlı özelliklerle güncellenecek. Bu entegrasyon sayesinde vatandaşların dijital ortamda belgelerini saklaması ve ihtiyaç duyulan kurumlarda elektronik yolla doğrulaması mümkün hale gelecek.
Çalışmaların idari sorumluluğunu Siber Güvenlik Başkanlığı üstlenirken, İçişleri Bakanlığı başta olmak üzere ilgili tüm kamu kuruluşları projeye destek verecek. Sistemin teknik altyapısı ve kullanıcı arayüzü henüz netleşmemiş olsa da, e-Devlet sistemine tam entegrasyon hedefleniyor. Bu entegrasyon, vatandaşlara sunulan dijital hizmetlerin çeşitliliğini artırarak kamu işlemlerini çok daha hızlı ve pratik bir noktaya taşıyacak.
Dünyada benzer dijital kimlik uygulamaları farklı yöntemlerle kamu hizmetlerinde verimliliği artırmak için kullanılıyor. Avrupa Birliği bünyesinde geliştirilen Avrupa Dijital Kimlik Cüzdanı, belgelerin dijital doğrulaması ve elektronik imza süreçlerini kapsarken, Estonya'da Eesti uygulaması kamuya erişimde temel araç konumunda bulunuyor. Danimarka'nın kullandığı MitID sistemi ise hem devlet hizmetlerinde hem de internet bankacılığı gibi ticari alanlarda güvenli doğrulama imkanı veriyor.
Türkiye'nin geliştireceği bu dijital cüzdanın, bahsi geçen uluslararası örneklerde olduğu gibi kullanıcı güvenliğini ve belge doğruluğunu en üst seviyede tutması bekleniyor. Sistemin hangi verileri kapsayacağı ve tüm vatandaşların kullanımına ne zaman sunulacağıyla ilgili detaylar, test süreçlerinin tamamlanmasının ardından netleşecek. Projenin hayata geçmesiyle birlikte, fiziksel belge kullanımının kademeli olarak azaltılması ve dijitalleşme sürecinin kamu hizmetlerinde hız kazanması hedefleniyor.
AI YORUMUHaberinAi editör analizi
Dijital kimlik cüzdanı, Türkiye'nin bürokratik süreçlerini hızlandırmak için uzun süredir ihtiyaç duyulan bir teknolojik dönüşümü temsil ediyor. Estonya veya Danimarka gibi ülkelerde kullanılan benzer sistemlerin, yükseköğretim kurumlarında başlatılacak pilot testlerle yerelleştirilmesi, projenin başarısı için en doğru yöntem. Ancak bu sistemin geniş kitlelere yayılması, yalnızca yazılım geliştirmeyi değil, aynı zamanda kurumlar arası veri eşgüdümünün kusursuz çalışmasını gerektiriyor. Fiziksel kart taşıma zorunluluğunun kalkması, özellikle dijitalleşmeye uyum sağlamış genç nüfus için büyük bir fırsat sunuyor.
Türkiye, fiziksel kimlik kartlarını akıllı telefonlara taşıyacak ulusal dijital kimlik cüzdanı projesini 2027 yılı itibarıyla başlatıyor. İlk aşamada üniversite kampüslerinde denenecek olan sistem, noter ve bankacılık gibi kurumlardaki fiziksel belge zorunluluğunu dijital doğrulama ile ortadan kaldırmayı hedefliyor.
Ulusal dijital kimlik cüzdanının ilk prototipi 2027 yılında pilot üniversitede test edilecek.
Sistem, T.C. kimlik kartı ve diploma gibi belgelerin dijital olarak doğrulanmasını sağlayacak.
Siber Güvenlik Başkanlığı öncülüğünde geliştirilen proje, fiziksel belge taşıma ihtiyacını sonlandıracak.
Kamu hizmetlerinde yürütülen dijital dönüşüm çalışmaları, vatandaşların fiziksel cüzdan taşıma gereksinimini ortadan kaldıracak yeni bir aşamaya ulaşıyor. Cumhurbaşkanlığı Yıllık Programı kapsamında paylaşılan verilere göre, ulusal dijital kimlik cüzdanı için hazırlıklar hız kazandı. Projenin ilk prototip aşaması için 2027 yılı işaret edilirken, sürecin yüksek güvenlik standartları çerçevesinde kurgulandığı belirtiliyor.
Siber Güvenlik Başkanlığı tarafından yönetilen bu geniş kapsamlı projede İçişleri Bakanlığı ile diğer kamu kurumları etkin rol alıyor. Halihazırda internet üzerinden birçok işlem yapılabilse de, noter veya bankacılık gibi resmi başvurularda fiziksel çipli kimlik kartlarının ibraz edilmesi zorunlu tutuluyor. Yeni sistem, bu tür kurumsal süreçlerde dijital doğrulama yöntemini devreye alarak fiziksel kart zorunluluğunu tamamen kaldıracak.
Proje, tek bir hamlede tüm belgeleri sisteme dahil etmek yerine modüler bir yapı izleyerek ilerleyecek. 2027 yılındaki ilk pilot uygulamada temel odak noktası olarak T.C. kimlik kartları ile yükseköğretim diplomaları ve öğrenci belgeleri belirlendi. Biyometrik ve çip tabanlı verilerin güvenli bir biçimde akıllı telefonlar üzerinden doğrulanması, sistemin temel çalışma prensibini oluşturuyor.
İlk çalışan model, pilot olarak seçilecek bir üniversite kampüsünde öğrenciler ve akademisyenlerin kullanımıyla test edilecek. Kampüs giriş-çıkışları, sınav kimlik kontrolleri ve öğrenci işleri üzerindeki uygulamalar, sistemin güvenlik açıklarını ve pratik kullanım deneyimini ölçmek için kullanılacak. Başarılı sonuçlar alınması durumunda ise diğer resmi belgelerin sisteme eklenerek kullanım kapsamının genişletilmesi hedefleniyor.
Dünya genelindeki dijital kimlik uygulamaları, Türkiye'nin yeni stratejisi için referans noktası teşkil ediyor. Avrupa Birliği'nin EUDI Wallet projesi, Estonya'nın kağıtsız kamu hizmeti modeli ve Danimarka'nın tek kanallı MitID altyapısı, sistemin küresel ölçekteki yansımalarını gösteriyor. Türkiye, mevcut e-Devlet altyapısının geniş kullanıcı tabanını kullanarak bu geçiş sürecini küresel rakiplerinden daha hızlı bir şekilde yaygınlaştırmayı planlıyor.
Sistemin nihai aşamada bankacılık, ulaşım ve noterlik gibi alanlarla tam entegre çalışması bekleniyor. Teknik yol haritası ve genel kullanıma açılma süreci ilerleyen dönemlerde netleşecek olsa da, atılan bu ilk adımlar resmiyet kazandı. Vatandaşlar, resmi evraklarını artık dijital ortamda güvenle taşıyarak ihtiyaç duydukları her an doğrulama yapabilecekleri bir döneme giriyor.
AI YORUMU
Kamu hizmetlerini akıllı telefonlara taşıyan bu hamle, bürokratik süreçlerdeki hantallığı büyük ölçüde azaltacaktır. 2027 yılında başlayacak pilot uygulama, sistemin güvenlik ve kullanım kolaylığı açısından gerçek dünya testlerini sunacak olmasıyla farklılaşıyor. Özellikle bankacılık ve noterlik gibi alanlarda fiziksel kart zorunluluğunu ortadan kaldırması, e-Devlet altyapısının entegrasyon gücünü kanıtlaması açısından kritik bir sınav olacaktır. Estonya gibi ülkelerdeki örnekler, dijitalleşmenin kamu verimliliğini artırdığını gösterse de, Türkiye'nin geniş kullanıcı kitlesi nedeniyle güvenlik altyapısının kusursuz işlemesi şart.
Milyonlarca internet sitesini etkileyen PHP programlama dilinde şifresiz erişim riski barındıran iki kritik güvenlik açığı tespit edildi. Birçok ülkenin alarm verdiği krizde, Türkiye'deki kurumlar sistemlerini güvenli sürümlere yükseltmek için güncellemelere odaklandı.
PHP altyapısında şifresiz erişim sağlayan iki kritik güvenlik açığı belirlendi.
FBI, NSA ve Fransa ile Japonya gibi ülkeler sistem kullanıcılarını acil güncellemeler için uyardı.
e-Devlet Kapısı'nda yapılan incelemelerde hizmetleri olumsuz etkileyen bir soruna rastlanmadı.
Dünya genelinde milyonlarca internet sitesi ve kurumsal uygulamanın altyapısını oluşturan PHP programlama dilinde iki kritik güvenlik zafiyeti saptandı. Belirli koşullar altında kötü niyetli kişilerin şifre veya kullanıcı adı gerektirmeden savunmasız sistemlere müdahale etmesine olanak tanıyan bu açıklar küresel çapta endişe yarattı. Yazılım dünyasında PHP2Shell olarak adlandırılan açıkların uzaktan kod çalıştırabilme riskini barındırması, devlet kurumlarını ve işletmeleri hızlı önlem almaya yöneltti.
Uluslararası alanda yayımlanan güvenlik uyarılarının ardından birçok ülke çeşitli tedbirleri devreye soktu. ABD Federal Soruşturma Bürosu ve Ulusal Güvenlik Ajansı risklere karşı resmi uyarılarda bulunurken Fransa valiliklerin internet siteleri için koruma kararları aldı. Danimarka, Norveç ve Finlandiya kullanıcılarını uyarırken Japonya Başbakanı sitelerin derhal güncellenmesi çağrısı yaptı. Güney Kore siber kriz seviyesini yükselterek kamu ve özel sektörün sistemlerini güvenli hale getirmesini istedi.
Türkiye'de de olası risklerin önüne geçmek amacıyla Cumhurbaşkanlığı Siber Güvenlik Başkanlığı ilgili kurum ve kuruluşlarla iletişime geçti. Kamu kurumları ve özel sektörün PHP altyapılarını kontrol etmesi, üretici tarafından yayımlanan güncellemeleri uygulaması ve güvenli sürümlere geçmesi istendi. e-Devlet Kapısı'nda yürütülen teknik incelemelerde ise vatandaşların hizmetlerini olumsuz etkileyen herhangi bir aksaklığa rastlanmadığı açıklandı.
Bilişim uzmanları, vatandaşların bu süreçte paniğe kapılmadan temel dijital güvenlik önlemlerini uygulaması gerektiğini vurguluyor. Kurumların ise PHP tabanlı uygulamalarında hangi sürümün aktif olduğunu belirleyerek resmi güvenlik yamalarını hızlıca kurması büyük önem taşıyor. Yurt dışı erişim ihtiyacı bulunmayan sistemlerin uluslararası trafiğe kapatılması ve yalnızca yetkili IP adreslerinin kullanılması olası saldırıları önlemede etkili bir adım olarak değerlendiriliyor.
AI YORUMU
Siber güvenlik krizleri, altyapı güncellemelerinin ertelenmesinin kurumları ne denli büyük risklerle karşı karşıya bıraktığını net bir şekilde gösteriyor. ABD ve Güney Kore gibi ülkelerin resmi uyarı seviyelerini yükseltmesi, saldırganların şifresiz erişim sağlama kapasitesinin kurumsal yapılar üzerindeki maliyetini artırıyor. e-Devlet servislerinin temiz çıkması teselli olsa da, özel sektörün binlerce PHP tabanlı uygulamasını hızla yamalamaması durumunda veri sızıntısı senaryoları kaçınılmaz hale gelecektir.
Dünya çapında yaygın kullanılan PHP altyapısında tespit edilen PHP2Shell zafiyeti, T.C. Cumhurbaşkanlığı Siber Güvenlik Başkanlığı tarafından ulusal ölçekte tarandı. 69 milyonu aşkın e-Devlet kullanıcısının hizmeti kesintisiz devam ederken, kritik güncellemeler tamamlandı.
e-Devlet Kapısı'nda 69 milyon kullanıcı için kontroller tamamlandı
Siber Güvenlik Başkanlığı, tüm kamu ve özel sektöre acil güncelleme talep etti
PHP, dünya genelinde milyonlarca web sitesi ve kurumsal uygulamanın temelini oluştururken, yeni tespit edilen PHP2Shell açığı kritik bir tehdit olarak belirlendi. Bu zafiyet, saldırganların kullanıcı adı ya da şifreye ihtiyaç duymadan sistemlere uzaktan komut göndererek müdahale etmesine imkan tanıyor. Açığın teknik detayları, PHP altyapısının eski sürümlerinde yer alan bir kod hatasından kaynaklanıyor.
Türkiye Cumhuriyeti Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, bu riski değerlendirmek üzere ulusal çapta bir güvenlik taraması başlattı. Tarama, kamu kurumları, kritik altyapı işletmecileri ve özel sektör kuruluşlarını kapsayarak aynı anda yürütüldü. Başkanlık, tespit edilen açıkların etkisini azaltmak amacıyla acil güncelleme ve yama uygulamalarını zorunlu kıldı.
e-Devlet Kapısı, 69 milyonu aşkın vatandaşının dijital hizmetlerine erişimini sağlayan bir platform olarak öncelikli hedef oldu. Yapılan kapsamlı incelemeler sonucunda, PHP2Shell açıklarının e-Devlet altyapısında hâlâ bir risk oluşturmadığı belirlendi ve hizmetlerin kesintisiz devam ettiği duyuruldu. Platform, dağıtık mimarisi sayesinde verileri tek bir merkezde toplamak yerine kurumlar arası güvenli tünellerle aktararak ek bir koruma katmanı sağlıyor.
Siber Olaylara Müdahale Ekipleri (SOME), 7/24 izleme ve müdahale hizmeti vererek dijital kamu altyapılarını uluslararası bilgi güvenliği standartları çerçevesinde koruyor. Başkanlık, kurum ve kuruluşların mevcut PHP sürümlerini taramalarını, en son güvenlik yamalarını uygulamalarını ve artık desteklenmeyen bileşenleri sistemlerinden çıkarmalarını talep ediyor. Bu adımlar, benzer açıkların gelecekte ortaya çıkmasını önlemeyi amaçlıyor.
Kamu ve özel sektör temsilcileri, yayımlanan resmi rehber doğrultusunda acil güncellemeleri hayata geçirmeye başladı. Güncellemelerin tamamlanması, dijital hizmetlerin sürekliliğini ve vatandaşların kişisel verilerinin güvenliğini sağlamak açısından kritik bir aşama olarak değerlendiriliyor. Uzmanlar, benzer güvenlik açıklarının erken tespiti ve hızlı müdahalesinin, ülkenin dijital ekosistemine olan güveni koruyacağını vurguluyor.
AI YORUMU
Acil güncellemelerin zorunlu kılınması, PHP2Shell riskinin yaygın etkisini sınırlıyor. 69 milyon e-Devlet kullanıcısının hizmetinin sorunsuz sürmesi, alınan önlemlerin yeterliliğini gösteriyor. Geliştiriciler ve kurumlar, eski PHP sürümlerinden vazgeçerek daha güvenli altyapıya geçmeli. Önceki yıllarda benzer açıklar, sistem kesintilerine ve veri sızıntılarına yol açmıştı; bu seferki hızlı müdahale, potansiyel zararı önemli ölçüde azaltıyor.
Keşfedilen Controlium adlı platform, internet faaliyetleri ve IP adresleri üzerinden hedefli casus yazılım saldırıları gerçekleştirilmesine imkan tanıyor. Al Jazeera çalışanlarını hedef alan bu faaliyetlerin ardından güvenlik uzmanları yetkilileri acil önlem almaya çağırdı.
Controlium platformu hedef cihazlara casus yazılım bulaştırılmasına olanak sağlıyor.
Al Jazeera Medya Ağı çalışanları 2024 ve 2025 yıllarında hedef alındı.
ABD yönetimi İsrailli Candiru şirketini 2021 yılında kara listeye almıştı.
Discover-Tech firması bünyesindeki Controlium isimli altyapı, internet kullanıcılarının dijital izlerini ve cihaz bilgilerini toplayarak hedefleme süreçlerini kolaylaştırıyor. Araştırmacılar, sistemin kullanıcı kimliklerini ve ağ konumlarını saptayabildiğini, ardından seçilen kişilerin cihazlarına zararlı yazılım sızdırılmasını mümkün kıldığını ifade ediyor. Bu durum, dijital güvenliğin ne kadar kırılgan olabileceğini gözler önüne seriyor.
Sistemin operasyonel etkileri en net biçimde Katar merkezli Al Jazeera Medya Ağı bünyesinde görüldü. Kurumun teknoloji birimi, bazı gazetecilerin kullandığı cihazlarda 2024 yılında olağan dışı hareketlilikler saptadı. Benzer belirtilerin 2025 sezonunda da tekrarlanması üzerine yönetim, konunun detaylı incelenmesi için Citizen Lab platformundan teknik destek talep etti.
Citizen Lab tarafından sağlanan ağ kayıtlarının incelenmesi, saldırıların ardındaki zaman çizelgesini net bir şekilde ortaya koydu. Al Jazeera yönetimi yaşanan olayları basın özgürlüğüne yönelik açık bir müdahale olarak tanımlarken, sorumluların adalet önünde hesap vermesi gerektiğini vurguladı. Kurum yetkilileri, çalışanlarının güvenliğini sağlamak amacıyla teknik tedbirleri artıracaklarını duyurdu.
Söz konusu zararlı yazılım sistemlerinin tespit edilmesini engellemek amacıyla şifreli haberleşme protokolleri tercih edildiği ve elde edilen verilerin parçalar halinde aktarıldığı belirtiliyor. Yaklaşık maliyeti milyonlarca doları bulduğu tahmin edilen bu altyapıların, gazeteciler, aktivistler, diplomatlar ve iş insanları gibi kritik isimleri hedef aldığı biliniyor.
ABD yönetimi, benzer siber operasyonlar ve kötü amaçlı faaliyetler gerekçesiyle İsrail merkezli Candiru şirketini 2021 yılında yaptırım listesine dahil etmişti. Uzmanlar, Discover-Tech üzerinden yürütüldüğü iddia edilen faaliyetlerin tüm boyutlarının henüz tam olarak aydınlatılamadığını belirterek ilgili mercileri acil müdahaleye davet ediyor.
AI YORUMU
Al Jazeera çalışanlarının hedef alınması, dijital gözetim araçlarının artık basın mensupları ve muhalifler üzerinde ne kadar sistematik kullanıldığını net bir şekilde gösteriyor. Milyonlarca dolarlık maliyetlerle geliştirilen bu casus yazılımlar, bireysel güvenliğin ötesinde kurumsal ve ulusal düzeyde ciddi güvenlik açıklarına yol açıyor. Kurumların ve bireylerin gelişmiş siber tehditlere karşı çok katmanlı savunma stratejileri geliştirmesi artık zorunlu hale gelmiştir.