Yalnızca seçtiğin başlıklardan bildirim gelir (varsayılan: günde ~10 bildirim).
Genel son dakika
Kapalıyken yalnızca seçtiğin başlıklar gelir. Tüm ayarlar için Profil sayfasına git.
Gündemden ilk senin haberin olsun!
Son dakika haberleri için bildirimlere izin ver. İstediğin an kapatabilirsin.
Gündem
2026’da e-Devlet MERSİS ile Şirket Açılışlarını Anında Kontrol Edin
•1 dk okuma
Paylaş
HGündem
Fotoğraf: Mostafameraji · CC BY-SA 4.0 · Wikimedia Commons
Özet
Türkiye’de 2026 yılı itibarıyla MERSİS (Mali İşlemler Sistemi) e-Devlet üzerinden kişisel verilerinizle ilişkilendirilen şirketleri anlık olarak sorgulayabileceksiniz. Yeni sistem, ortaklık ilişkilerini ortaya çıkararak şeffaflığı artırmayı hedefliyor. Kısıt koyma özelliğiyle de riskli işletmelerden uzak durmanızı sağlayacak.
Öne çıkanlar
MERSİS’e entegre e-Devlet portalı ile kişisel verilerinizle eşleşen şirketler görüntülenebilecek.
Ortaklık ilişkileri detaylı şekilde listelenerek şeffaflık sağlanacak.
Kısıt koyma seçeneğiyle, düşük kredi puanı veya yasal sorunları olan firmalara erişim engellenebilecek.
Haberin Detayı
2026 yılında e-Devlet üzerinden erişilebilecek yeni MERSİS sistemi, vatandaşların kendi isimleriyle açılmış şirketleri anlık olarak görmelerini sağlayacak. Bu adım, işletme kayıtlarının şeffaflığını artırıyor ve dolandırıcılık riskini azaltmayı amaçlıyor.
Sistem, şirketlerin sahiplik yapısı ve ortaklık ilişkilerini detaylı bir şekilde sunacak. Böylece bir şirketin kimlerle ortaklık içinde olduğu, hangi sektörlerde faaliyet gösterdiği gibi bilgiler tek bir ekran üzerinden elde edilecek.
Kısıt koyma özelliği, kullanıcıların belirli finansal risk taşırabilecek firmalardan uzak durmalarını sağlayacak. Örneğin, yüksek borçlu ya da yasal sorunları olan şirketlere erişim engellenebilecek.
Bu yenilik, iş dünyasında güveni artırırken bireysel yatırımcıların da bilinçli kararlar almalarını mümkün kılacak. Acaba bu sistem, şirket açılışlarının hızlanmasına mı yoksa yavaşlamasına mı yol açacak?
AI YORUMUHaberinAi editör analizi
Bu girişim, Türkiye’nin dijitalleşme yolculuğunda önemli bir kilometre taşı. Şeffaflık ve risk yönetimi açısından işletme ortamını iyileştirecek. Ancak kullanıcı verilerinin korunması ve sistemin güvenliği konularına da dikkat edilmesi gerekiyor.
Kaynak:
Sigorta Haber
Bu haber, kaynaktaki bilgilerden yararlanılarak HaberinAi tarafından özgün biçimde
yazılmıştır; kaynak metin birebir kopyalanmaz, fotoğraf kaynağa bağlantıyla gösterilir.
Hata olabilir, ayrıntılar için kaynağa bakın. İçerik ve telif politikası
AI'YA SORBu haber hakkında merak ettiklerini sorabilirsin
💬 Yorumlar
Hesap gerekmez · reklamsız
Yorumlar yükleniyor…
İlk yorumu sen yaz.
💬 Yorumlar kısa süre içinde açılacak. Bu arada görüşünü e-posta ile iletebilirsin.
Türkiye’de e-Devlet şifrelerinin güvenliği gündemde. 2026’da şifre sıfırlama ve hesap kurtarma prosedürleri güncellenerek kullanıcıların koruması artırılıyor. Önemli adımlar ve dikkat edilmesi gereken noktalar açıklanıyor.
Yeni 2026 şifre sıfırlama sistemi, iki aşamalı kimlik doğrulama ile güçlendirildi.
E-Devlet güvenlik ekibi, şüpheli girişleri anlık olarak tespit edip bildirim gönderecek.
Türkiye’de dijitalleşmeyle birlikte e-Devlet portalı, vatandaşların en çok kullandığı hizmetlerin merkezinde yer alıyor. Ancak son zamanlarda şifre hırsızlığı vakalarında artış yaşanması, platformun güvenlik altyapısının yenilenmesini zorunlu kıldı. Yeni 2026 şifre sıfırlama sistemi, önceki yıllara göre daha katı iki aşamalı kimlik doğrulama sunacak.
Şifre sıfırlama talebinde bulunan kişiler artık sadece e-posta ve telefon numarası değil, aynı zamanda cep telefonlarına yüklenen resmi kimlik doğrulama uygulamasından da veri alacak. Bu sayede, şifrenin yanlış elden geçme riski önemli ölçüde azaltılacak.
Hesap kurtarma sürecinde kullanıcılar, kimlik belgelerini dijital ortamda saklamaları teşvik ediliyor. Bu belgeler, şifre sıfırlama sırasında bir güvenlik sorusu olarak kullanılacak. Böylece, bir kişi başkalarının hesabına erişmeye çalıştığında, sistem anında alarm verip kullanıcının müdahalesi bekleyecek.
E-Devlet'in yeni güvenlik ekibi, şüpheli oturumları anlık olarak tespit edip kullanıcıya bildirim gönderecek. Ayrıca, platformun veri şifreleme protokolleri de güncellenerek daha güvenli bir ortam sunulacak. Vatandaşların bu değişiklikleri zamanında uygulamaları, dijital kimliklerinin korunması için kritik.
AI YORUMU
Bu adım, e-Devlet’in güvenliğini bir üst seviyeye taşıma çabalarının devamı niteliğinde. Kullanıcıların iki aşamalı doğrulama ve dijital kimlik saklama gibi uygulamalarla, kişisel verilerini daha iyi koruyabileceklerini gösteriyor. Ancak, sistemin yeni kurallarını tam olarak anlamak için bilgilendirme kampanyalarına ihtiyaç duyulacak.
Gençlik ve Spor Bakanlığı, Kredi ve Yurtlar Genel Müdürlüğü adı kullanılarak yapılan dolandırıcılık girişimlerine karşı vatandaşları uyardı. Öğrenim kredisi borcu veya icra dosyası bahanesiyle ödeme talep eden kişilere itibar edilmemesi istendi.
KYK borcu bahanesiyle para talep eden dolandırıcılar hedef alındı.
Borç bilgileri yalnızca e-Devlet üzerinden kontrol edilmeli.
Ödemeler sadece Ziraat Bankası ve Gelir İdaresi kanallarıyla yapılmalı.
Gençlik ve Spor Bakanlığı, son dönemde artış gösteren dijital dolandırıcılık yöntemlerine karşı vatandaşların dikkatli olması için resmi bir duyuru yayımladı. Açıklamada, Kredi ve Yurtlar Genel Müdürlüğünün adı ve kurum kimliği taklit edilerek kişilerin dolandırılmaya çalışıldığı belirtildi. Borç veya icra dosyası yalanıyla yönlendirilen internet sitelerine ve kişilere karşı tedbirli olunması gerektiği vurgulandı.
Kurum tarafından paylaşılan bilgilendirmede, gençlerin ve ailelerinin mağduriyet yaşamaması için resmi kanalların dışındaki hiçbir ödeme yöntemine güvenilmemesi gerektiği ifade edildi. Borç sorgulama işlemlerinin yalnızca e-Devlet kapısı üzerinden yapılması gerektiği hatırlatıldı. İnternet üzerinde arama motorlarında çıkan sahte bağlantılara karşı da dikkatli olunması uyarısı yinelendi.
Yapılacak ödemelerin güvenliği için belirli resmi kurumlar ve bankalar işaret edildi. Vatandaşların borç ödemelerini yalnızca Ziraat Bankası ile Gelir İdaresi Başkanlığının resmi ödeme sistemleri aracılığıyla gerçekleştirebileceği aktarıldı. Bu kurumların haricindeki hiçbir hesap numarasına veya aracı kişiye para gönderilmemesi gerektiği açıkça belirtildi.
AI YORUMU
Resmi kurum isimlerini kullanarak gerçekleştirilen bu tür dolandırıcılık girişimlerine karşı bireysel dijital okuryazarlık seviyesinin artırılması büyük bir zorunluluktur. e-Devlet gibi doğrulanmış tekil platformlar dışındaki kaynaklardan gelen borç bildirimlerinin her zaman şüpheyle karşılanması gerekir. Aksi takdirde vatandaşlar maddi kayıplarla karşı karşıya kalabilir.
Gençlik ve Spor Bakanlığı, öğrenim kredisi borcu bahanesiyle ödeme talep eden kişilere karşı uyarıda bulundu. Kurum, vatandaşların borçlarını e-Devlet ve resmi kanallar üzerinden kontrol etmesini istedi.
Kredi ve Yurtlar Genel Müdürlüğünün adı kullanılarak sahte ödeme talepleri yapılıyor
Borç bilgileri yalnızca e-Devlet üzerinden kontrol edilmeli
Ödemeler Ziraat Bankası ve Gelir İdaresi Başkanlığı kanallarıyla yapılmalı
Gençlik ve Spor Bakanlığı, son dönemde artan dolandırıcılık girişimlerine karşı öğrencileri ve vatandaşları dikkatli olmaları konusunda uyardı. Kurum bünyesindeki Kredi ve Yurtlar Genel Müdürlüğünün adını kullanan kötü niyetli kişilerin, gerçeği yansıtmayan borç çıkardığı belirtildi.
Yapılan resmi açıklamada, öğrenim kredisi borcu veya icra dosyası bulunduğu iddiasıyla insanlardan para talep eden kişilere kesinlikle itibar edilmemesi gerektiği vurgulandı. Vatandaşların mağduriyet yaşamaması için resmi kanalların dışına çıkılmaması istendi.
Borç sorgulaması yapmak isteyen kişilerin yalnızca e-Devlet sistemini kullanması gerektiği ifade edildi. Ödeme yapacak vatandaşların ise Ziraat Bankası ile Gelir İdaresi Başkanlığının resmi kanallarına yönelmesi gerektiği bildirildi.
Dolandırıcılık vakalarının önüne geçmek amacıyla resmi kurumlar dışından gelen mesaj ve aramalara karşı tedbirli olunması gerektiği bir kez daha hatırlatıldı.
AI YORUMU
Resmi kurum isimlerini kullanarak vatandaşları hedef alan bu tür dolandırıcılık girişimlerine karşı bireysel teyit mekanizmaları büyük önem arz ediyor. e-Devlet ve banka kanalları dışındaki aramalara itibar edilmemesi, benzer mağduriyetlerin önüne geçmek için ilk ve en etkili savunma hattıdır. Dijital okuryazarlığın düşük olduğu durumlarda bu tarz tuzaklar daha fazla kişiyi etkileyebilir.
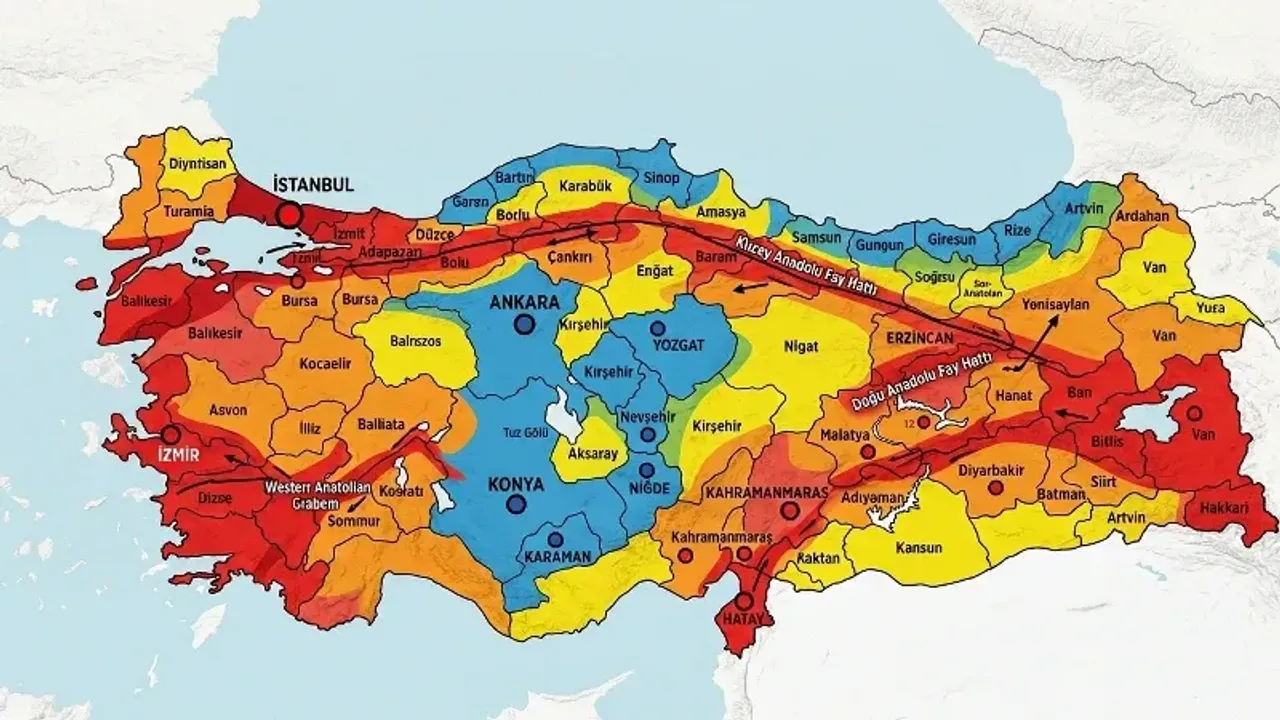
Kurumların güncel jeolojik çalışmalarıyla Türkiye'nin deprem risk haritası ve diri fay hatları yeniden listelendi. Şanlıurfa Karaköprü'deki 5,4 büyüklüğündeki sarsıntı sonrasında vatandaşların e-Devlet üzerinden bina zemin ivme değerlerini ve fay mesafelerini sorgulama talebi arttı. Çıkarılan tabloda birinci derece tehlikeli iller ile güvenli kabul edilen kentler ayrıştırıldı.
Şanlıurfa Karaköprü'de 7,39 kilometre derinlikte 5,4 büyüklüğünde bir deprem meydana geldi.
MTA diri fay haritası 13 yıllık saha incelemelerinin ardından güncellendi.
e-Devlet üzerindeki interaktif sistemle mahalle bazında zemin ivme değerleri öğrenilebiliyor.
Afet ve Acil Durum Yönetimi Başkanlığı tarafından açıklanan son verilere göre Şanlıurfa'nın Karaköprü ilçesinde sabah 10.40 sularında 5,4 büyüklüğünde sarsıntı kaydedildi. Yerin yaklaşık 7,39 kilometre derinliğinde gerçekleşen bu hareketlilik çevre vilayetlerden de hissedildi. Yaşanan hareketlilik sonrasında vatandaşlar binalarının yer aldığı zemin koşullarını ve yakınlarındaki kırık hatlarını öğrenmek üzere resmî kaynaklara yöneldi.
Uzun soluklu saha araştırmaları neticesinde Maden Tetkik ve Arama Genel Müdürlüğü diri fay haritasını 13 yılın ardından güncelledi. Yeni tespitlerle beraber hem birinci derece tehlike kuşağında kalan yerleşimler hem de görece daha korunaklı dördüncü ve beşinci kuşak bölgeler kamuoyuyla paylaşıldı. İzmir, Balıkesir, Kocaeli, Sakarya, Hatay ve Erzincan gibi çok sayıda şehir doğrudan aktif kırık hatlarının üzerinde kalan birinci grupta listelendi.
Konutlarının altından aktif fay zonu geçip geçmediğini kontrol etmek isteyenler e-Devlet kapısına başvuruyor. Kullanıcılar bu dijital servis aracılığıyla oturdukları mahallenin zemin ivme parametrelerine ve en yakın diri fay hattı mesafesine kolaylıkla ulaşabiliyor.
Orta ve düşük tehlike sınıfında sayılan iller de haritada ayrı gruplara ayrıldı. İstanbul, Adana, Erzurum ve Kahramanmaraş gibi merkezler ikinci ve üçüncü derece kategorilerinde yer buldu. Diri faylardan uzaklığı ve yer kabuğu özellikleri nedeniyle Sinop, Giresun, Trabzon, Rize, Ankara, Karaman ve Niğde gibi yerleşimler ise sarsıntı olasılığının dördüncü ve beşinci derecede kaldığı en korunaklı iller olarak açıklandı.
AI YORUMU
Konut satın alırken veya kiralarken yalnızca dairenin iç tasarımına bakma alışkanlığı terk edilmelidir. e-Devlet üzerindeki interaktif haritadan bina koordinatlarının zemin ivme değerlerini sorgulamak her mülk sahibi ve kiracı için temel güvenlik adımı haline gelmeli. AFAD listesinde güvenli grupta yer alan illerde bile yerel zemin gevşekliği yıkıcı etkiler doğurabilir. Şayet bu dijital kontrol kültürü yaygınlaşmazsa 5,4 büyüklüğündeki orta ölçekli sarsıntılar dahi kentlerde gereksiz panik üretmeyi sürdürür.
 Fotoğraf: Mostafameraji · CC BY-SA 4.0 · Wikimedia Commons