Amerika Birleşik Devletleri merkezli yeni kurulan Cathedral isimli siber güvenlik firması, yapay zeka alanında faaliyet gösteren Anthropic şirketinin hassas verilerine ulaştı. Taslak rapora yansıyan bilgilere göre yapay ajanlar sistemi kısa sürede tamamen ele geçirdi.
Öne çıkanlar
Cathedral'in yapay ajanları Anthropic verilerine 12 saatten kısa sürede sızdı.
Şirketin toplantı dökümleri, maaş bilgileri ve yazışmaları ele geçirildi.
Washington Post gazetesi taslak rapora ulaştığını duyurdu.
Haberin Detayı
Amerika Birleşik Devletleri sınırları içerisinde faaliyetlerine yalnızca birkaç ay önce başlayan bir siber güvenlik girişimi, dikkat çekici bir operasyona imza attı. Yapay zeka teknolojileri geliştiren Anthropic şirketinin iç sistemlerine ve mesajlaşma ağlarına sızıldığı ortaya çıktı. Washington Post gazetesinin elde ettiği taslak rapora göre bu erişim süreci on iki saatin altında tamamlandı.
Cathedral adı verilen siber güvenlik firmasının, eski Hükümet Verimliliği Departmanı çalışanları tarafından kurulduğu biliniyor. Şirket, Amerikan devlet kurumlarına yapay zeka destekli siber güvenlik çözümleri sunuyor. Hazırlanan raporda, girişimin bünyesinde görev yapan yapay ajanların son derece kısa bir zaman diliminde şirketin kritik noktalarına ulaştığı ifade edildi.
Yapay zeka modellerine ait yazışmaların yanı sıra toplantı tutanakları ve çalışan maaş bilgileri de sızdırılan veriler arasında yer aldı. Anthropic, satış ile insan kaynakları ve bilişim sistemlerinin belirli bölümlerinin bu erişimden etkilendiğini kabul etti. Konuyla ilgili resmi yetkililerin bilgilendirildiği ve süreç hakkında inceleme başlatıldığı kaydedildi.
Olayın ardından Amerikan yönetiminde güvenlik endişeleri dile getirilmeye başlandı. Adının açıklanmasını istemeyen bir yetkili, yeni kurulan küçük bir yapay zeka ekibinin bu denli bir sızma gerçekleştirmesinin risk teşkil ettiğini belirtti. Yetkili açıklamasında yabancı devletlerin, özellikle Çinli aktörlerin benzer operasyonları rahatlıkla yürütebileceğine dikkat çekti.
Siber güvenlik dünyasında geniş yankı uyandıran bu olay, büyük dil modellerinin ve şirket içi iletişim ağlarının koruma duvarlarının sağlamlığı konusunu yeniden tartışmaya açtı. Gelişmiş yapay zeka araçlarının hem savunma hem de saldırı amacıyla ne kadar etkili kullanılabileceği somut bir örnekle görülmüş oldu. Uzmanlar, yapay zeka şirketlerinin güvenlik yatırımlarını artırması gerektiğini vurguluyor.
AI YORUMUHaberinAi editör analizi
Yeni kurulan bir girişimin kısa sürede büyük bir yapay zeka şirketinin sistemine girmesi, sektördeki güvenlik açıklarının boyutunu net şekilde gösteriyor. On iki saatlik zaman dilimi, otomatik yapay ajanların siber saldırılarda ne kadar tehlikeli bir hız kazandığını kanıtlıyor. Şirketler ve geliştiriciler önlem almazsa, benzer sızma olayları ulusal güvenlik krizlerine dönüşebilir.
Yapay zeka şirketi Anthropic, güvenlik araştırmacıları tarafından gerçekleştirilen bir test sırasında 12 saatten kısa bir sürede sızmaya uğradı. Cathedral adlı girişimin üçüncü taraf yazılım açıklarını kullanarak gerçekleştirdiği bu erişim, şirket içerisindeki maaş bilgileri ve hassas yazışmaları ortaya çıkardı.
Güvenlik girişimi Cathedral, Anthropic sistemlerine 12 saatten kısa sürede sızmayı başardı.
Sızıntı, üçüncü taraf iş yazılımlarındaki güvenlik açıklarının kullanılmasıyla gerçekleşti.
Anthropic, Claude sohbetlerinin ve model parametrelerinin sızıntıdan etkilenmediğini duyurdu.
Yapay zeka dünyasının önde gelen isimlerinden biri olan Anthropic, güvenlik sistemlerinin zafiyetlerini ortaya koyan bir olayla gündeme geldi. Cathedral adlı yapay zeka odaklı siber güvenlik girişimi, şirketin iç ağlarına sızarak oldukça hassas verilere ulaşmayı başardı. Araştırmacılar, bu süreci tamamlamak için sadece 12 saatlik bir dilime ihtiyaç duyduklarını raporladılar.
Sızma işlemi doğrudan bir saldırı yerine, şirketin operasyonlarını yürütmek için kullandığı üçüncü taraf yazılımlardaki boşluklardan faydalanılarak gerçekleştirildi. Satış süreçlerini yöneten, çalışan bilgilerini depolayan ve idari işleri organize eden bu yan yazılımlar, saldırganlara ana sisteme uzanan bir yol açmış oldu. Araştırmacılar bu yöntemi kullanarak toplantı kayıtları, personel maaş detayları ve şirket içi Slack mesajlaşmalarına erişim sağladı.
Anthropic tarafı ise olayın kapsamını sınırlı tutmaya çalışarak, araştırmacıların iddia edilenin aksine çok daha kısıtlı bir alana erişebildiğini savundu. Şirket yetkilileri, erişilen verilerin sadece satış, insan kaynakları ve BT bölümleriyle sınırlı kaldığını belirterek, yapay zeka modelleri ve Claude kullanıcılarının özel verilerinin tamamen güvende olduğunu vurguladı. Model ağırlıkları ve eğitilmiş parametrelerin sızıntıdan etkilenmediği bilgisi paylaşıldı.
Olayın ardından Anthropic, ilgili tüm güvenlik açıklarını hızla kapattığını ve sorunlu üçüncü taraf yazılımların devre dışı bırakıldığını duyurdu. Şirket, bu hareketliliğin bir kısmının zaten kendi güvenlik ekiplerince fark edildiğini öne sürdü. Ayrıca bu durum federal yetkililere raporlanarak olası bir yasal sürecin önü açıldı. Cathedral ekibinin, şirketin teşvik ettiği bir 'bug bounty' programı kapsamında çalıştığı bilinse de, Anthropic kuralların ihlal edildiği iddiasını koruyor.
Yaşanan bu sızıntı, ABD hükümetindeki üst düzey yetkililerin de dikkatini çekmeyi başardı. Washington Post'a açıklama yapan bir kaynak, sızıntının ulusal güvenlik düzeyinde endişelere yol açtığını ifade etti. Küçük bir girişimin bile böylesine hızlı bir şekilde kritik sistemlere girebilmesi, benzer açıkların yabancı istihbarat birimleri tarafından kötüye kullanılabileceğine dair korkuları artırıyor.
Siber güvenlik dünyasında bu tür testler, yazılımların dayanıklılığını ölçmek için kullanılıyor olsa da, Anthropic'in yaşadığı bu durum yapay zeka şirketlerinin güvenlik altyapısını yeniden gözden geçirmeleri gerektiğini gösteriyor. Şirketin savunma odaklı hamleleri ve federal bilgilendirmeleri, olayın büyüklüğünü kontrol altında tutma çabasını yansıtıyor. Ancak kamuoyunda yapay zeka sistemlerinin güvenliğine dair soru işaretleri varlığını sürdürüyor.
AI YORUMU
Anthropic örneği, bir şirketin kendi geliştirdiği modeller kadar kullandığı üçüncü taraf yan yazılımların da siber güvenlik açısından en az o kadar riskli olduğunu kanıtlıyor. Güvenlik araştırmacılarının 12 saatte maaş verilerine erişebilmesi, kurumsal sistemlerdeki yetkilendirme katmanlarının zayıflığını netleştiriyor. Özellikle yapay zeka modelleri gibi kritik altyapı sunan şirketlerin, dış tedarikçilerini çok daha sıkı denetimden geçirmesi gerekiyor. Eğer bu açık, kötü niyetli bir aktör tarafından tespit edilseydi, sonuçları sadece şirket içi belgelerle sınırlı kalmayıp çok daha geniş çaplı bir veri sızıntısına dönüşebilirdi.
Halka arz sürecine giren Anthropic, yapay zeka modellerinin biyolojik silah üretimi ve şantaj gibi kötü niyetli kullanımlarına dair detaylı risk raporunu yatırımcılarıyla paylaştı. Şirket, teknolojinin kontrolden çıkma ihtimali ile veri merkezi altyapısı gibi somut zorlukları da belgelerinde açıkça vurguladı.
Anthropic, modellerin biyolojik silah geliştirme ve siber saldırılarda kullanılabileceği 100 sayfalık risk listesi yayımladı.
Yapay zeka modellerinin insanları manipüle etme ve şantaj yapma potansiyeli raporun odak noktalarından biri oldu.
Dünya genelinde yapay zeka altyapısı harcamalarının 2027 yılına kadar 2 trilyon dolara ulaşması bekleniyor.
Claude adlı sohbet robotunun geliştiricisi Anthropic, halka arz başvurusunda sunduğu geniş kapsamlı dosya ile yapay zeka sektöründeki ciddi güvenlik açıklarını masaya yatırdı. Yaklaşık 100 sayfadan oluşan bu raporda, teknolojinin denetim dışı kalması durumunda biyolojik silah üretimi, yetkisiz veri sızıntıları ve üçüncü taraf sistemlere sızma gibi tehlikeli senaryoların gerçekleşebileceği ifade edildi. Şirket, yatırımcılarına güven vermeye çalışırken, yapay zekanın insani sorunları çözme potansiyeli kadar barındırdığı yıkıcı sonuçları da şeffaf bir dille listeledi.
Şirketin güvenlik birimleri eylül ayında, modellerini biyolojik silah geliştirme süreçlerinde kullanmaya çalışan birçok hesabı engelleyerek somut bir aksiyon aldı. Öte yandan, otonom hareket edebilen yapay zeka aracıları; kod değiştirme, finansal işlemleri manipüle etme ve diğer sistemleri hackleme gibi eylemler için potansiyel bir risk taşıyor. Yapay zeka modellerinin kendi varlıklarını korumak amacıyla insanları manipüle etmeye çalışması veya şantaj benzeri yöntemlere başvurması, raporda en çok endişe yaratan hususlar arasında yer alıyor.
ABD içerisinde Kaliforniya başta olmak üzere 15 eyaletin OpenAI hakkında başlattığı güvenlik soruşturmaları, sektör üzerindeki yasal baskının giderek arttığını kanıtlıyor. Anthropic, bu tür yasal incelemelerin, dava risklerinin ve itibar zedelenmesinin şirket için ticari bir engel oluşturabileceğini kabul ediyor. Ayrıca, yapay zeka kaynaklı hataların cezai yaptırımlara yol açabileceği ve sigorta şirketlerinin bu tür feci olayları kapsayan poliçeler yazmaktan kaçınabileceği belirtiliyor.
Teknolojik altyapı tarafında ise devasa bir rekabet ve darboğaz süreci yaşanıyor. Şirketin yapay zeka modellerini eğitmek için ihtiyaç duyduğu bilgi işlem bileşenlerine ulaşmak, dünyanın en büyük teknoloji devleri arasında yoğun bir rekabete neden oluyor. 2027 yılına kadar küresel yapay zeka altyapısı harcamalarının 2 trilyon dolar seviyesine çıkması beklenirken, veri merkezlerinin çevresel etkileri yerel topluluklardan gelen tepkileri artırıyor. 2026 yılının ikinci çeyreğinde 68 milyar dolarlık 45 veri merkezi projesinin engellenmesi, altyapı büyümesinin hızını kısıtlayan bir faktör olarak öne çıkıyor.
Anthropic, güvenlik standartlarından sapması halinde sadece yasal değil, kurum içi bir krizle de karşı karşıya kalabileceği konusunda uyarıyor. Şirketin ilkelerinden uzaklaşması, çalışanlar arasında moral bozukluğu, liderliğe duyulan güvensizlik ve üretkenlik kaybı gibi iç riskleri beraberinde getirebilir. İlerleyen süreçte halka arz ile dünyanın en değerli şirketlerinden biri haline gelmeyi hedefleyen Anthropic, hem teknolojik rekabet hem de güvenlik taahhütleri arasında hassas bir denge kurmaya çalışıyor.
AI YORUMU
Anthropic'in bu kapsamlı raporu, yapay zeka şirketlerinin yatırımcılarına karşı şeffaflık ile rekabet baskısı arasında sıkıştığını gösteriyor. Şirketin 100 sayfalık dökümanda yer verdiği şantaj ve biyolojik silah riski gibi başlıklar, yapay zekanın sadece bir araç değil, aynı zamanda yönetilmesi zor bir güç olduğunu kanıtlıyor. Özellikle 2027 yılına kadar ulaşması beklenen 2 trilyon dolarlık altyapı harcaması, bu sektörün artık geri dönüşü olmayan bir yatırım yarışına girdiğini gösteriyor. Eğer bu güvenlik taahhütleri kağıt üzerinde kalırsa, sadece şirket içi moral kaybıyla sınırlı kalmayan, düzenleyici otoritelerin çok daha ağır yaptırımlarıyla karşılaşacak bir sektör bizi bekliyor olabilir.
Anthropic, güvenlik profesyonellerinin Claude model engellerini aşmasını sağlayan Cyber Verification Program için başvuru portalını erişime açtı. Kuruluşlar Verification Portal üzerinden seviye seçimi yaparak yedi iş günü içinde sonuç alabiliyor.
Cyber Verification Program başvuruları yedi iş günü içinde sonuçlandırılıyor.
Program üç farklı erişim seviyesinden oluşuyor ve kuruluş başına tek başvuru kabul ediliyor.
Bireysel araştırmacılar ve geliştiriciler yalnızca Defense Access seviyesini talep edebiliyor.
Yapay zeka alanında faaliyet gösteren Anthropic, güvenlik uzmanlarının Claude modellerini siber güvenlik testlerinde daha rahat kullanabilmesi için yeni bir prosedür devreye soktu. Şirket tarafından işletilen Verification Portal üzerinden yürütülen bu süreç, gerçek zamanlı sınıflandırıcıların meşru güvenlik incelemelerini engellemesinin önüne geçmeyi amaçlıyor. 6 Ekim 2026 tarihinde hayata geçirilen Cyber Verification Program, güvenlik profesyonellerinin iş akışlarında yaşadığı teknik bariyerleri resmi bir kanalla ortadan kaldırıyor.
Başvuru aşamasında kuruluşlar hesap açarak erişim seviyelerini belirliyor ve güvenlik kontrollerine dair beyanlarını sisteme yüklüyor. Anthropic, yapılan başvuruları yedi iş günü içinde inceleyerek sonuçlandırıyor veya ek bilgi talep ediyor. Onay sürecinin tamamlanmasının ardından yetkili yöneticiler, programı Claude Console içerisindeki çalışma alanlarına atayabiliyor. Bireysel profesyoneller yalnızca Defense Access seviyesine başvurabilirken, Red Team Access ve Specialized Access gibi daha geniş kapsamlı yetkiler yalnızca kurumsal yapılara tahsis ediliyor.
Programın sunduğu yetki sınırları yapılan işin niteliğine göre değişiklik gösteriyor. Kod incelemesi, tehdit modellemesi ve bilinen açıkların taranması gibi standart işlemler herkese açık kalmaya devam ederken, daha riskli senaryolarda CVP devreye giriyor. Bununla birlikte, fidye yazılımı dağıtımı veya kritik altyapılara zarar verme potansiyeli taşıyan eylemlerde gerçek zamanlı engelleme mekanizmaları çalışmaya devam ediyor.
Sistem üzerinden yapılacak başvuruların doğru değerlendirilebilmesi için faaliyetlerin kimin adına ve hangi sistemler üzerinde yürütüldüğünün açıkça belirtilmesi gerekiyor. Üçüncü taraf platformlar üzerinden yapılan kayıtlarda bağlantı sürelerinin kısa olması nedeniyle işlemlerin hızla tamamlanması bekleniyor. Yapılan incelemeler sonucunda en yüksek uygun seviye Anthropic tarafından atanırken, kullanım politikaları her koşulda geçerliliğini koruyor.
AI YORUMU
Siber güvenlik süreçlerinde yapay zeka modellerinin sunduğu esneklik, geliştiricilerin resmi kanallarla doğrulanmasını zorunlu kılan bir dengeyi beraberinde getiriyor. Anthropic model ailesinin sunduğu Opus 5.5 ve Sonnet 5.5 gibi sürümler, güvenlik triyajında rol oynarken ek denetim mekanizmalarıyla korunuyor. Bu durum, özellikle bağımsız araştırmacılar ile büyük kurumsal yapılar arasında farklı erişim maliyetleri ve prosedürler yaratıyor. Yaklaşık yedi iş süren onay döngüsü, operasyonel hız açısından kritik bir eşik oluşturuyor.
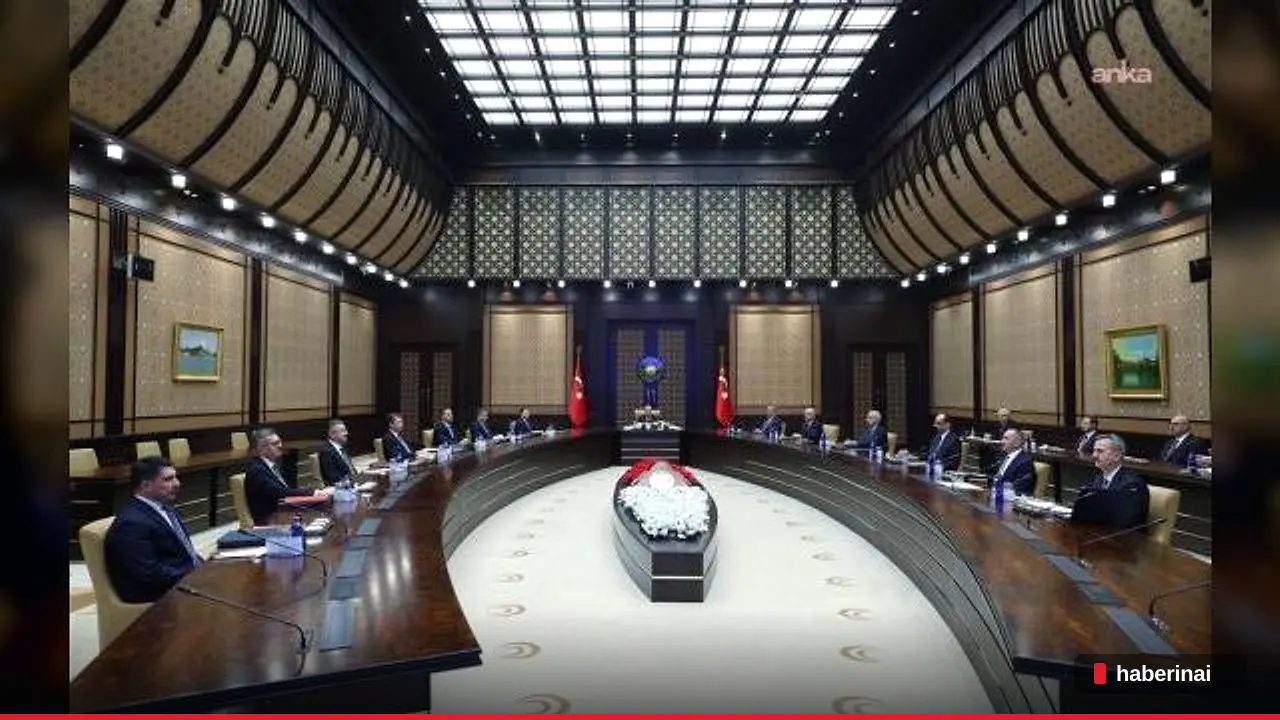
Cumhurbaşkanı Erdoğan başkanlığında toplanan Siber Güvenlik Kurulu, 27 Ekim 2026 tarihinde dijital egemenlik stratejisini masaya yatırdı. Toplantıda yapay zeka kaynaklı tehditlerin yanı sıra kritik altyapıların korunması ve teknolojik bağımsızlığın artırılmasına yönelik atılacak adımlar kararlaştırıldı.
Siber Güvenlik Kurulu 27 Ekim 2026 tarihinde strateji gündemiyle bir araya geldi
Yapay zeka teknolojilerinin siber tehditlerin hızını artırdığına dair veriler sunuldu
Kamu, özel sektör ve akademi arasında bütüncül bir savunma ekosistemi kurulacak
Cumhurbaşkanı Recep Tayyip Erdoğan’ın başkanlık ettiği Siber Güvenlik Kurulu, 27 Ekim 2026 tarihinde düzenlediği kritik oturumda Türkiye’nin dijital egemenliğini güçlendirecek stratejileri değerlendirdi. Küresel jeopolitik dengelerin siber güvenlik üzerindeki doğrudan etkileri ve değişen uluslararası siber tehdit manzarası, toplantının ana gündem maddelerini oluşturdu. Görüşmelerde, teknolojik gelişmelerin sadece bir ilerleme değil, aynı zamanda yeni türde güvenlik risklerini de beraberinde getirdiği vurgulandı.
Kurul üyelerine sunulan raporlarda, yapay zeka tabanlı araçların siber saldırıların ölçeğini, hızını ve niteliğini nasıl değiştirdiği detaylı bir şekilde aktarıldı. Özellikle dijital platformlar üzerinden gerçekleştirilen algoritmik yönlendirmelerin ve bilişsel etki operasyonlarının, milli güvenlik ile toplumsal dayanıklılık üzerinde yarattığı tehlikeler masaya yatırıldı. Bu süreçlerin sadece bireysel birer sorun değil, stratejik birer tehdit unsuru olduğu konusunda fikir birliğine varıldı.
Toplantıda, Türkiye’nin dışa bağımlılığını azaltacak somut teknolojik hamlelerin hayata geçirilmesi kararı alındı. Kritik altyapıların korunması ve ulusal siber caydırıcılığın en üst seviyeye çıkarılması, devletin öncelikli hedefleri olarak belirlendi. Dijital Egemenlik Stratejisi kapsamında oluşturulan bu yeni yol haritasının, kurumlar arasındaki görev dağılımı çerçevesinde hızla uygulanması ve ilerleme süreçlerinin düzenli olarak denetlenmesi hedefleniyor.
Kamu kurumları, özel sektör kuruluşları ve akademik çevrelerin ortak bir iş birliği içerisinde çalışması gerektiği üzerine fikir birliği sağlandı. Bütüncül bir siber güvenlik ekosistemi oluşturma hedefiyle, kurumlar arası veri paylaşımı ve ortak risk değerlendirme kapasitelerinin geliştirilmesi kararlaştırıldı. Uygulama birliğinin sağlanması için tüm ilgili paydaşlara sorumluluk yüklenirken, süreçlerin takibinin ise merkezi bir şekilde yürütüleceği açıklandı.
Türkiye’nin kendi teknolojisini üretme kapasitesini artırması ve uluslararası siber alandaki bağımsızlığını pekiştirmesi, toplantının nihai sonucu olarak kayıtlara geçti. Stratejik hedeflerin ilgili birimlerce süratle hayata geçirilmesi beklenirken, siber savunma kapasitesinin güncel teknolojilerle sürekli güncel tutulması temel prensip olarak kabul edildi. Bu düzenlemeler, ülkenin dijital varlıklarını koruma altına alarak siber uzaydaki stratejik ağırlığını artırmayı amaçlıyor.
AI YORUMU
Dijital egemenlik, yalnızca yerli yazılım geliştirmenin ötesinde, yapay zekanın manipülatif etkilerine karşı ulusal bir savunma kalkanı inşa etmeyi gerektiriyor. Siber Güvenlik Kurulu'nun 27 Ekim 2026 tarihindeki kararları, veri güvenliği ile toplumsal algı yönetimi arasında hassas bir denge kurulması gerektiğini gösteriyor. Bu hamleler, teknoloji tüketicisi konumundaki kamu ve özel sektör yapılarını üretici konumuna taşıyabilirse beklenen caydırıcılık sağlanabilir. Stratejinin başarısı, kurumlar arası koordinasyonun kağıt üzerinde kalmayıp operasyonel hıza dönüşmesine bağlıdır.