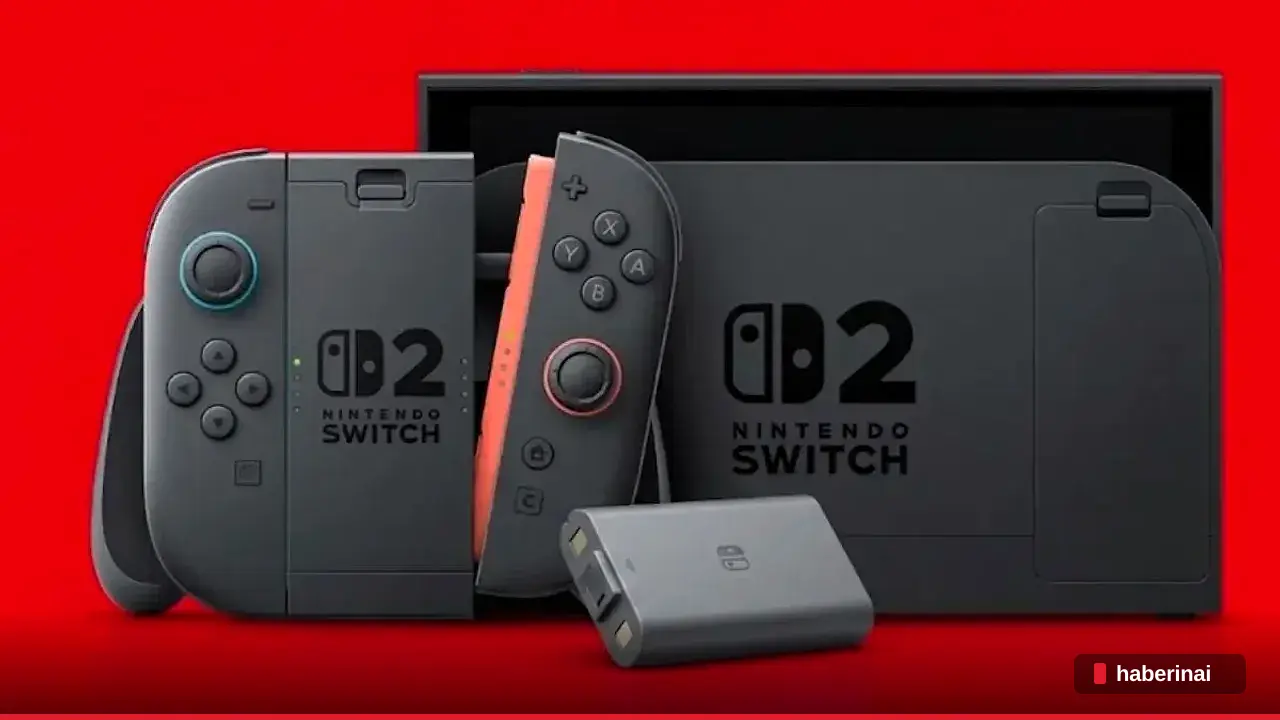
Nintendo Switch 2 için geliştirilen yeni jailbreak yöntemi, ek yazılım yükleme zorunluluğunu ortadan kaldırdı. Bu sayede cihazın güvenlik katmanları daha az adımla aşılabiliyor ve işlem başarısı yükseliyor.
Öne çıkanlar
Yeni yöntem, ek yazılım kurulumu gereksinimini tamamen ortadan kaldırıyor
Jailbreak başarı oranı artarken hata payı belirgin şekilde azaldı
Modlama topluluğu, düşük teknik bilgiye sahip kullanıcıların da sürece dahil olabileceği uyarısında bulundu
Haberin Detayı
Nintendo Switch 2'nin güvenlik mimarisine yönelik araştırmalar, son haftalarda kritik bir aşamaya geldi. Uzman ekipler, konsolun çekirdek katmanına doğrudan erişim sağlayan bir teknik geliştirdi ve bu yöntemle geleneksel jailbreak sürecinde zorunlu olan harici yazılım kurulumunu gereksiz kıldı.
Geliştirilen yöntem, sistemdeki ek yazılım yükleme adımını ortadan kaldırarak işlem süresini kısalttı ve hatalı kurulum riskini büyük ölçüde düşürdü. Bu sayede jailbreak başarısı yüzde 80'in üzerine çıktı ve önceki sürümlerde sıkça karşılaşılan donma ya da sistem çökmesi gibi sorunlar neredeyse tamamen ortadan kalktı.
Nintendo Switch 2 piyasaya sürüldükten kısa bir süre sonra modlama topluluğu, cihazın açıklarını araştırmaya başladı. Yeni teknik, özellikle işletim sistemi katmanlarına doğrudan müdahale imkanı sunduğu için geliştiriciler, donanım tabanlı açıkları daha etkin bir şekilde kullanabiliyor. Bu durum, cihazın güvenlik yamalarıyla kapatılmasının zor olacağına işaret ediyor.
Konsolun garantisi ve çevrimiçi hizmetlere erişim konusunda uzmanlar uyarıda bulunuyor. Jailbreak işlemi, cihazı resmi destekten çıkararak online oyun platformlarına bağlanmayı engelleyebileceği gibi, Nintendo'nun gelecekteki güvenlik güncellemelerinde daha agresif önlemler almasına da yol açabilir. Şirketin bu gelişmeye nasıl yanıt vereceği ise merak konusu.
Modlama topluluğu açısından bu adım, daha geniş bir kullanıcı kitlesinin cihazı özelleştirmesine olanak tanıyor. Ancak, ikinci el piyasası ve oyun ekosistemi üzerindeki uzun vadeli etkiler, cihazın değer kaybı ya da yeni yazılım modlarıyla oluşabilecek uyumsuzluklar gibi faktörlerle şekillenecek.
AI YORUMUHaberinAi editör analizi
Nintendo Switch 2'de ek yazılım gereksiniminin kaldırılması, jailbreak sürecini büyük ölçüde basitleştiriyor. Bu yenilik, düşük teknik bilgiye sahip kullanıcıların da modlamaya katılmasını sağlayarak topluluğu genişletiyor. Ancak, cihazın garantisi ve çevrimiçi hizmetlere erişimi riske atabilir; Nintendo'nun gelecekteki güvenlik yamalarıyla bu boşluk kapanabilir. Önceki Switch modellerinde benzer adımlar, ikinci el fiyat dalgalanmalarına yol açmıştı; yeni yöntem de benzer bir etki yaratabilir.
Linux çekirdeğine ait henüz kapatılmamış kritik güvenlik açıklarının yanlışlıkla açık bir e-posta listesinde paylaşıldığı ortaya çıktı. On üzerinden dokuz puan alan iki güvenlik sorunu, belirli koşullar altında uzaktan kod çalıştırılmasına zemin hazırlayabilir.
CVSS ölçeğinde 9,0 puan alan iki kritik açık uzaktan kod çalıştırma riski barındırıyor.
Güvenlik açıkları Zero Day Initiative tarafından normal süreç dışında açık listeye sızdırıldı.
Ağ kodu, VMware grafik sürücüsü ve NVMe hedef kodunda da çeşitli hatalar raporlandı.
Açık kaynak dünyasının en temel yapı taşlarından biri olan Linux çekirdeğinde tespit edilen birtakım kritik zafiyetler, yamalar henüz sistemlere ulaşmadan herkesin erişebildiği bir e-posta listesinde paylaşıldı. Trend Micro bünyesinde faaliyet gösteren Zero Day Initiative tarafından bildirilen bu sorunların, normal şartlarda işletilmesi gereken gizli bildirim süreci yerine yanlışlıkla kamuya açık şekilde yayımlandığı tahmin ediliyor. Ancak söz konusu paylaşımın teknik bir hatadan mı kaynaklandığı henüz netlik kazanmış değil.
Paylaşılan açıklar arasında güvenlik dünyasında oldukça yüksek bir risk seviyesini temsil eden CVSS ölçeğinde 10 üzerinden 9,0 puan alan iki sorun dikkat çekiyor. Bu kritik açıkların biri Linux işletim sisteminin SMB Direct bileşenini, diğeri ise çekirdek içerisindeki SMB sunucu uygulaması olan KSMBD bileşenini etkiliyor. Uzmanlar, her iki açığın da uygun koşulların sağlanması durumunda kötü niyetli kişilerin sistemlerde uzaktan kod çalıştırmasına olanak tanıyabileceği konusunda uyarıyor.
Liste üzerinden yayımlanan diğer güvenlik bildirimleri arasında yerel ayrıcalık yükseltme saldırılarına kapı aralayabilecek ağ kodu ve VMware grafik sürücüsü hataları da bulunuyor. Bununla birlikte NVMe hedef kodunu etkileyen ve sistemdeki hassas bilgilerin dışarı sızmasına yol açabilecek bir başka zafiyet de raporlar arasında yer alıyor. Bazı açıklar için test süreçleri ve düzeltme çalışmaları başlamış olsa da, bu yamaların henüz Linux çekirdeğinin ana kararlı sürümüne entegre edilmediği biliniyor.
Yaşanan bu sızıntı, sunucu altyapılarını ve internet ekosistemini sarsan diğer güvenlik olaylarıyla aynı döneme denk geldi. Kısa süre önce eMudhra ile bağlantılı TLS ve SSL sertifikalarının özel anahtarlarının ele geçirildiği, sekiz ara sertifikanın güvenliğinin zedelendiği ortaya çıkmıştı. Web sitelerinin büyük bir bölümünde kullanılan PHP tarafında da acil kodlu güncellemeler gerektiren zafiyetler bildirilmiş, GitLab ve HTTP/3 altyapılarında benzer kritik açıklar peş peşe rapor edilmişti.
AI YORUMU
Sistem yöneticileri için yama süreçlerinin ne denli hızlandırılması gerektiğini gösteren bu sızıntı, açık kaynak kodlu projelerde bilgi güvenliğinin insan hatasına açık yönlerini gözler önüne seriyor. Özellikle 9,0 gibi yüksek bir CVSS puanına sahip zafiyetlerin erken duyurulması, kötü niyetli kişilere henüz yama yapmamış sunucuları hedef almak için geniş bir zaman aralığı tanır. Şirketler ve sunucu işletmecileri, çekirdek güncellemelerini ertelemeden uygulamadığı sürece bu tür sızıntılar altyapılar için ciddi bir felaket senaryosunu gerçeğe dönüştürebilir.
Cloudflare, son günlerde ortaya çıkan iki kritik PHP açığına yönelik saldırı girişimlerinin kısa sürede milyonları bulduğunu açıkladı. Şirket, tüm kullanıcıları koruma altına alırken yazılımın acilen güncellenmesi gerektiğini vurguluyor.
CVE-2026-109618 ve CVE-2026-109619 kodlu açıklar bellek yönetiminden kaynaklanıyor.
Duyurudan sonraki iki saat içinde saldırı girişimi sayısı yüz binleri aştı.
Web sitelerinin yüzde 70'inden fazlası PHP altyapısını kullanıyor.
Yazılım dünyasının en yaygın dillerinden biri olan PHP'yi hedef alan iki kritik güvenlik açığı, siber güvenlik şirketlerinin ve altyapı sağlayıcılarının alarm vermesine yol açtı. Kalif.io, Wiz, OpenAI ve Quarkslab tarafından keşfedilen açıklar, php2shell olarak adlandırılan özel HTTP istekleriyle tetikleniyor. Bellek yönetimindeki hatalar nedeniyle ortaya çıkan bu açıklar, saldırganların sistemlerde uzaktan kod çalıştırmasına veya hassas verilere erişmesine zemin hazırlayabiliyor.
PHP altyapısının web sitelerinin yaklaşık yüzde 70'inde aktif olarak kullanılması ve WordPress ile Magento gibi devasa ekosistemlerin temelini oluşturması riskin boyutunu büyütüyor. Sadece site dosyalarının ya da eklentilerin güncellenmesi bu sorunu çözmeye yetmiyor çünkü açık doğrudan çalışma ortamından kaynaklanıyor. Bu durum, sunucu yöneticilerini ve barındırma sağlayıcılarını kapsamlı bir yama sürecine girmeye zorluyor.
Tehdidin büyümesi üzerine Cloudflare, PHP Vakfı ve diğer güvenlik kuruluşlarıyla koordineli bir şekilde hareket ederek özel güvenlik duvarı kurallarını resmi duyurudan hemen önce devreye soktu. Şirket CEO'su Matthew Prince, duyurudan önceki on saatte binlerce olan saldırı sayısının, açıklamanın ardından gelen ilk 45 dakikada on binlere ve kısa süre içinde milyonlara ulaştığını belirtti. Yapılan müdahalelerle birlikte sistem, şüpheli istekleri kullanıcıya ulaşmadan durdurmayı başardı.
Ücretsiz ve ücretli planlardaki Web Uygulaması Güvenlik Duvarı kullanıcıları otomatik olarak koruma kapsamına dahil edildi. Geliştirilen yeni Full Transaction Detection özelliği ise hem gelen isteği hem de sunucu yanıtını aynı anda inceleyerek hatalı engellemeleri azaltıyor ve isabet oranını artırıyor. Ancak Cloudflare yetkilileri, alınan bu önlemlerin geçici birer kalkan olduğunu ve PHP geliştiricilerinin yayımladığı resmi yamaların derhal kurulması gerektiğini ısrarla hatırlatıyor.
AI YORUMU
Altyapı sağlayıcılarının sunduğu otomatik güvenlik duvarı kuralları ilk etapta büyük bir facianın önüne geçse de barındırma yöneticilerinin kalıcı çözümleri ertelemesi sistemleri doğrudan savunmasız bırakıyor. Web dünyasının yüzde 70'lik devasa bir bölümünün aynı dil üzerinde yükselmesi, en küçük bir bellek hatasının bile küresel çapta milyonlarca sunucuyu etkileyen bir kriz yaratabileceğini net bir şekilde kanıtlıyor. Özellikle WordPress gibi yaygın sistemleri yönetenlerin, sağlayıcı güncellemelerini manuel olarak teyit etmemesi durumunda veri sızıntısı riski katlanarak artacaktır.
Nintendo Switch 2, yapay zeka entegrasyonu ve eShop üzerinden temin edilen 25 dolarlık bir programla kırılarak modlama dünyasının hedefi haline geldi. Tethered yöntemle gerçekleştirilen bu müdahale, konsol güvenliği ve bağımsız oyun geliştiricileri üzerindeki olası riskleri tartışmaya açtı.
Jailbreak işlemi OpenAI destekli yöntemler ve SmileBASIC 4 kullanılarak yapıldı.
Modlama sonrasında Mario Kart World oyununa Cinnamoroll ve Peter Griffin gibi karakterler eklendi.
Konsol her kapatıldığında güvenlik açığı etkisini yitiren tethered bir yapı sergiliyor.
Japon teknoloji devinin yeni nesil oyun konsolu Nintendo Switch 2, pepsipu takma adını kullanan anonim bir geliştirici tarafından kırılarak gündeme geldi. Gerçekleştirilen bu jailbreak operasyonunda OpenAI altyapısından destek alınırken, aynı zamanda resmi mağazada 25 dolar fiyatla satışta bulunan SmileBASIC 4 aracı kullanıldı. Söz konusu yazılımın sunduğu esneklik ve yapay zeka yetenekleri, cihazın güvenlik önlemlerini aşmak adına bir köprü görevi gördü.
Elde edilen bu erişim yetkisinin ardından konsol üzerinde ilk kişiselleştirme çalışmaları hızla başladı. Oyun topluluklarında popüler olan Cinnamoroll, Peter Griffin ve Hatsune Miku gibi tanınan karakterler Mario Kart World içerisine başarılı bir şekilde entegre edildi. Kullanıcıların oyun deneyimini kendi isteklerine göre değiştirmesini sağlayan bu tür modlamalar, dijital varlıkların telif hakları ve ticari değerleri konusunda yeni endişeleri beraberinde getirdi.
Sisteme dışarıdan müdahale edilmesini sağlayan bu yöntemin tethered yani bağlı bir yapıda olması, güvenlik açığının kalıcılığını sınırlayan bir unsur olarak öne çıkıyor. Cihaz her kapatılıp açıldığında bu güvenlik zafiyeti ortadan kalkıyor ve kullanıcıların işlemi tekrarlaması gerekiyor. Bu durum erişilebilirliği kısıtlasa da, gelecekteki olası daha kapsamlı saldırılar için bir ön gösterge niteliği taşıyor.
Yaşanan bu gelişme oyuncu topluluğunda iki farklı görüşün ortaya çıkmasına yol açtı. Kimi kullanıcılar bu tür hamlelerin yaratıcıların emeğine zarar verdiğini ve özellikle bağımsız stüdyoların gelir kaynaklarını tehdit ettiğini savunuyor. Diğer taraftan, yapay zeka destekli bu tür sızma girişimlerinin gelecekteki oyun sürümlerinin erken tarihte açığa çıkmasına neden olabileceği yönündeki kaygılar da dile getiriliyor.
AI YORUMU
Yapay zeka araçlarının oyun konsollarının güvenlik duvarlarını aşmak için kullanılması, büyük stüdyoların veri koruma stratejilerini tamamen gözden geçirmesini zorunlu kılıyor. Sadece 25 dolarlık bir yazılımın ve yapay zekanın bu düzeyde bir zafiyet yaratması, donanım üreticilerinin yazılım denetimlerini ne kadar sıkı tutması gerektiğinin somut bir kanıtıdır. Geçmişte PlayStation 5 cephesinde yaşanan benzer sızıntılarla kıyaslandığında, bu tür açıklar hem korsan yazılım pazarını canlandırabilir hem de orijinal içerik üreticilerini ekonomik olarak zarara uğratabilir. Şirketlerin bu tür açıklar karşısında hızlı yama stratejileri izlemesi, dijital ekosistemin sürdürülebilirliği açısından kritik önem arz etmektedir.
Capcom, 19 Ekim’de tespit edilen şüpheli girişlerin ardından 11,7 milyon kullanıcıya ait kişisel verileri sızdırdı. Veriler arasında e‑posta, doğum günü, bölge bilgileri ve 43 kullanıcı adı bulunurken, 196 hesabın şifresi değiştirildi; kredi kartı bilgileri yer almıyor.
11,7 milyon kullanıcı verisi 19 Ekim’de sızdırıldı.
43 kullanıcı adı ve 196 hesabın şifresi değiştirildi.
Kredi kartı bilgileri sızdırılmadı, hizmetler kesintisiz devam ediyor.
Capcom, 19 Ekim 2024 tarihinde ID hizmet sunucularına şüpheli girişler tespit etti ve hemen müdahale etti. Saldırının kısa sürede sona erdiği belirlendi, ancak izinsiz erişimlerin veri tabanına ulaştığı ortaya çıktı. Şirket, olayın kapsamını araştırmak için güvenlik danışmanları ve kolluk kuvvetleriyle iş birliği yaptı.
Yapılan incelemeler neticesinde 11,7 milyon kullanıcıya ait e‑posta adresi, doğum günü ve bölge bilgileri sızdırıldı. Ayrıca 43 hesabın kullanıcı adı ve 196 hesabın şifresi değiştirildi. Sızdırılan veriler arasında kredi kartı bilgileri bulunmadığı belirtildi, bu durum bazı kullanıcılar için bir nebze teselli sağladı.
Capcom, etkilenen kullanıcılara olası oltalama saldırılarına karşı uyarı yaptı ve şifre değişikliği talep etti. Hizmetlerin kesintisiz devam etmesi için ID sunucuları eski haline getirildi. Şirket, olayla ilgili tüm detayları ilgili güvenlik birimlerine bildirdi ve gelecekte benzer saldırıları önlemek için ek önlemler alacağını duyurdu.
Bu tür büyük ölçekli veri ihlalleri, oyun sektörü ve kullanıcı güvenliği açısından riskleri gözler önüne seriyor. Kullanıcıların güçlü, benzersiz şifreler kullanması ve iki faktörlü kimlik doğrulamayı etkinleştirmesi öneriliyor. Capcom’un hızlı yanıtı, hizmet sürekliliğini korurken, veri koruma politikalarının güçlendirilmesi gerektiğini ortaya koyuyor.
AI YORUMU
Capcom’un veri ihlali sonrası hızlı müdahalesi takdire şayandır. 11,7 milyon kullanıcı verisinin sızdırılması, olayın boyutunu net bir şekilde ortaya koyuyor. Milyonlarca oyuncu şifre değişikliği ve olası oltalama saldırılarıyla karşı karşıya kalıyor. Bu sayı, önceki büyük oyun şirketi sızıntılarından çok daha yüksek, sektörde güvenlik standartlarının gözden geçirilmesini zorunlu kılıyor.