BBC'nin analizi, kripto dünyasındaki en büyük soygunlardan birinin arkasında Kuzey Kore'nin Lazarus bilgisayar korsanları olduğunu gösterdi. Devlet destekli grup, dijital varlık hırsızlıklarında sistematik bir strateji izliyor. Bu tespit, küresel siber güvenlik gündemini derinden etkiliyor.
Öne çıkanlar
Lazarus grubu, devasa kripto soygununun faili olarak belirlendi
Kuzey Kore, devlet destekli siber saldırılarla gelir hedefliyor
BBC haberi, siber suçların jeopolitik boyutunu ortaya koydu
Haberin Detayı
Kripto para birimlerinin küresel piyasalarda artan ağırlığı, organize suç örgütlerini ve devletleri de bu dijital varlıklara yöneltti. Son dönemde gerçekleşen ve kripto tarihine geçen en büyük soygunlardan birinin izleri, Kuzey Kore'nin devlet destekli hacker grubu Lazarus'a kadar uzanıyor. BBC'nin yayınladığı detaylı analiz, bu grubun saldırı yöntemlerini ve motivasyonunu mercek altına alıyor.
Lazarus, basit bir siber suç örgütü olmaktan çıkıp bir devletin finansal çıkarlarını koruyan bir araç haline geldi. Uzmanlar, grubun yalnızca para toplamakla kalmayıp aynı zamanda gelişmiş siber silahlar geliştirdiğini ve köklere nüfuz etme kapasitesini test ettiğini vurguluyor. Kuzey Kore'nin ambargo altında kalan ekonomisi, bu dijital hırsızlıklarla dışarıdan kaynak çekme aracı olarak kullanılıyor.
Soygunda kullanılan teknik yöntemler, grubun teknik üstünlüğünü ve kararlılığını gözler önüne seriyor. Lazarus üyeleri, karmaşık altyapıları ve çok katmanlı güvenliği aşma becerileriyle biliniyor. BBC'nin aktardığına göre grup, hedeflerini dikkatle seçiyor ve saldırı sonrası iz bırakmamak için son derece sofistike teknikler uyguluyor. Bu durum, kripto borsalarının güvenlik zafiyetlerini yeniden değerlendirme ihtiyacını doğuruyor.
Dijital varlık sektöründeki bu tür saldırılar, yatırımcı güvenini sarsarak piyasalarda dalgalanmalara yol açabiliyor. Kullanıcılar, borsalarının güvenlik protokollerinin ne kadar sağlam olduğunu sorgularken, kurumsal yatırımcılar da risk yönetimi stratejilerini gözden geçiriyor. Lazarus'un devletin tam desteğiyle hareket etmesi, bu tür saldırıların rastgele değil, planlı ve sürdürülebilir olduğunu gösteriyor.
Uluslararası toplumun bu tehdide karşı ortak bir cephe oluşturması gerekiyor. Tek bir ülkenin ulusal siber savunması, devlet destekli, sınırsız kaynaklı ve uzmanlık düzeyi yüksek bir grubu durdurmakta yetersiz kalabilir. Kripto varlıkların merkeziyetsiz yapısı, izini sürmeyi zorlaştırsa da Lazarus'un hareket kalıpları analiz edilebilir hale geliyor.
Gelecekte benzer saldırıların engellenmesi, teknoloji şirketleri, regülatörler ve istihbarat birimleri arasındaki iş birliğine bağlı. Kripto varlıkların küresel ekonomideki rolü büyüdükçe, bu varlıkları korumak da ulusal güvenlik meselesi haline geliyor. Lazarus örneği, dijital çağda siber zorbalığın devletlere karşı bir caydırıcılık aracı olarak da kullanılabileceğinin kanıtı niteliğinde.
AI YORUMUHaberinAi editör analizi
Lazarus'un kripto sektörüne yönelmesi, siber tehditlerin finansal istihbaratla iç içe geçtiğinin somut bir kanıtı. BBC'nin belgeleri, grubun tek seferlik bir dolandırıcılık değil, devlet bütçesini desteklemeye yönelik sistematik bir operasyon yürüttüğünü ortaya koyuyor. Bu durum, kripto borsalarının teknik güvenlik harcamalarını artırmasını zorunlu kılıyor; aksi takdirde Lazarus gibi kaynakları sınırsız aktörler, altyapı zafiyetlerini sürekli olarak istismar edecektir. Küresel regülatörler için bu rapor, yalnızca bir suç haberi değil, dijital varlıkların ulusal güvenlik sınırlarını zorladığını gösteren bir uyarı niteliğinde.
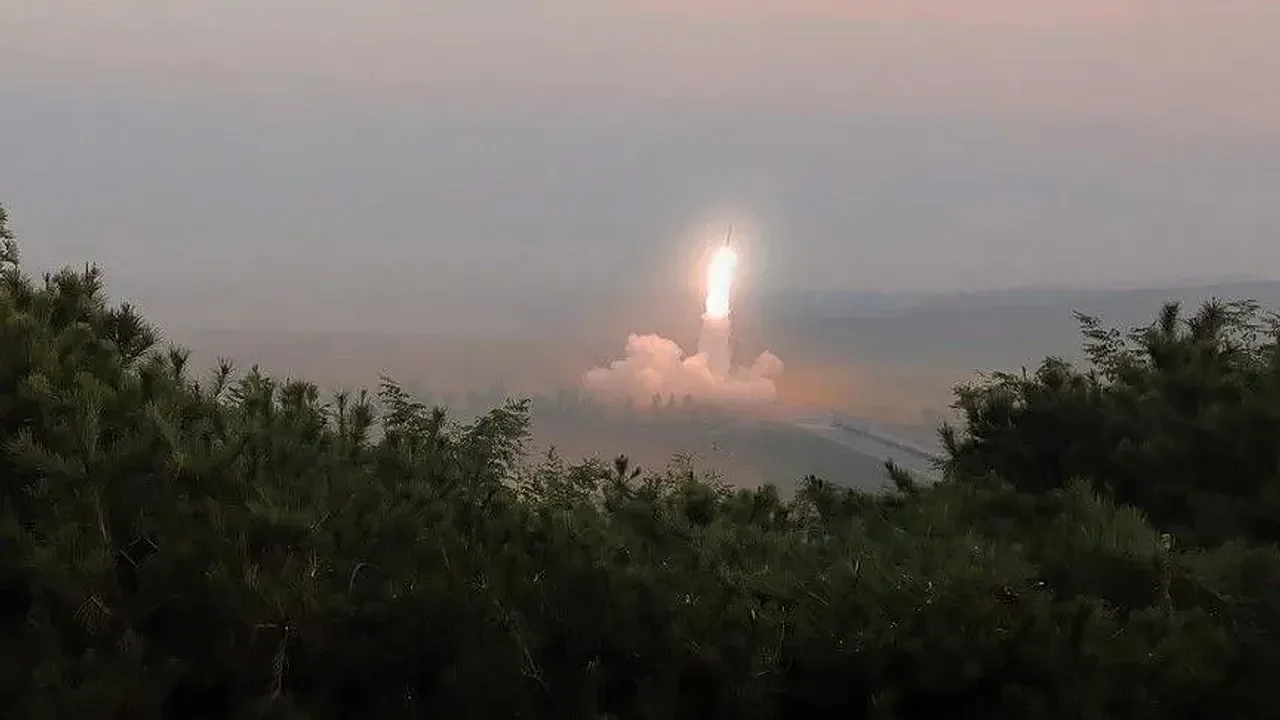
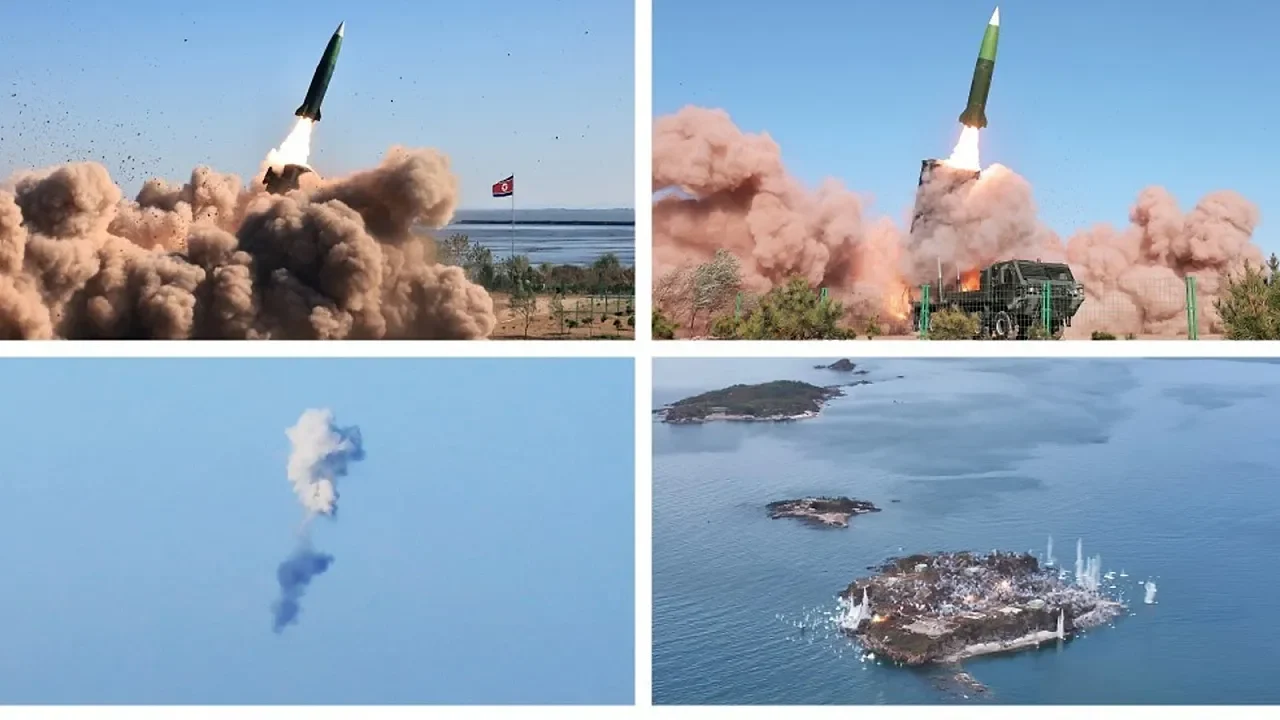
Kuzey Kore, taktik balistik füzelerde kullanılmak üzere tasarlanan yeni misket bombası harp başlığını başarıyla test ettiğini duyurdu. Kuzey Kore Merkezi Haber Ajansı, Standart Tip 2 olarak adlandırılan başlığın yüksek yoğunluklu patlamayla 12 ila 13 hektarlık alanı imha edebilecek güçte olduğunu bildirdi. Ülke yönetimi, yıl sonuna kadar 4 farklı türdeki mühimmatı ordunun kullanımına sunmayı amaçlıyor.
Kuzey Kore'nin yeni Standart Tip 2 başlığı 12 ila 13 hektarı küle çevirebiliyor.
Ordu, yıl sonuna kadar 4 farklı misket bombası türünü envantere katmayı planlıyor.
Güney Kore, füzelerin Japon Denizi yönüne doğru fırlatıldığını tespit etti.
Doğu Asya'daki askeri hareketlilik, Kuzey Kore tarafından gerçekleştirilen yeni nesil füze başlığı denemesiyle farklı bir boyuta taşındı. Pyongyang yönetimi, taktik balistik füze sistemlerinde kullanılmak üzere özel olarak tasarlanan misket bombası başlığını başarıyla test ettiğini bildirdi. Kuzey Kore Merkezi Haber Ajansı tarafından yapılan açıklamada, gerçekleştirilen denemede mühimmatın muharebe koşullarına olan uyum yeteneğinin ve hedef üzerindeki tahrip kapasitesinin ayrıntılı biçimde değerlendirildiği kaydedildi.
Resmi ajansın paylaştığı teknik verilere göre, Standart Tip 2 olarak adlandırılan başlık oldukça geniş bir alanda yıkım oluşturma kapasitesine sahip bulunuyor. Test edilen bu özel harp başlığının, en yüksek yoğunluklu gücüne ulaştığı senaryoda 12 ila 13 hektarlık bir hedef sahasını tamamen imha ederek küle çevirebileceği ileri sürüldü. Söz konusu deneme, Kuzey Kore'nin konvansiyonel ve taktik füze teknolojilerinde ulaştığı etki alanını göstermeyi amaçlıyor.
Kuzey Kore'nin savunma planlaması sadece tek bir başlık tipiyle sınırlı kalmıyor. Haber ajansının aktardığı bilgilere göre ülke, yıl sonuna kadar askeri birliklerin farklı operasyonel amaçlarına hizmet edecek şekilde bu mühimmatın 4 farklı türünü envantere katmayı ve birliklerin kullanımına sunmayı hedefliyor. Bu durum, Pyongyang'ın yıl sonuna kadar olan kısa zaman diliminde ordunun vurucu gücünü çeşitlendirme niyetinde olduğunu ortaya koyuyor.
Denemeye ilişkin haberlerin hemen ardından bölgedeki izleme faaliyetleri ve füze tespit verileri paylaşıldı. Güney Kore Genelkurmay Başkanlığı yetkilileri, NK News platformuna yaptıkları açıklamada Kuzey Kore'nin fırlattığı füzenin Doğu Denizi yani diğer adıyla Japon Denizi yönüne doğru seyrettiğini tespit ettiklerini duyurdu. Bölgedeki askeri radar sistemlerinin fırlatmayı anlık olarak kaydettiği ve füzelerin menzil analizlerinin sürdüğü belirtildi.
Misket mühimmatları, tek bir atışla çok geniş bir bölgeye onlarca küçük patlayıcı saçması nedeniyle konvansiyonel silahlardan ayrılıyor. Hedef alana ulaşan başlık açıldığında içerisindeki küçük bombalar etrafa dağılarak geniş bir yarıçapta eş zamanlı patlamalar oluşturuyor. Ancak bu mekanizma, hedeflenen askeri unsurların dışında kalan sivil alanların ve altyapı tesislerinin de ağır hasar almasına zemin hazırlıyor.
Bu tür mühimmatların yarattığı en büyük tehditlerden biri de çatışma anından sonra bile devam eden patlamamış küçük bombacıklar olarak öne çıkıyor. Geniş bir araziye saçılan ancak ilk anda patlamayan mühimmatlar, yıllar boyunca toprak altında ya da yüzeyde gizli birer tuzak olarak kalmayı sürdürüyor. Bu durum, askeri operasyonlar sona erse dahi bölgede yaşayan siviller için uzun vadeli ve hayati bir tehlike kaynağı oluşturuyor.
Kuzey Kore'nin Doğu Denizi'ne doğru yaptığı son füze fırlatması ve açıklanan yeni mühimmat planı, bölge ülkelerinin güvenlik birimlerini harekete geçirdi. Seul ve müttefik ülkeler, yıl sonuna kadar ordunun kullanımına sunulması planlanan 4 farklı başlık türünün bölgesel güç dengelerine etkisini analiz ediyor. Füze denemelerinin devam etmesi beklenirken, bölgedeki askeri hareketliliğin seyri yakından izlenmeye devam ediyor.
AI YORUMU
Misket bombası başlıklarının taktik balistik füzelere entegre edilmesi, bölgedeki askeri tırmanışın konvansiyonel yıkım gücünü tehlikeli bir noktaya taşıyor. Tek bir fırlatmayla 12 ila 13 hektarlık alanın imha edilebilmesi, olası bir çatışmada sadece askeri hedeflerin değil sivil yerleşimlerin de doğrudan silinmesi anlamına gelir. Yıl sonuna kadar 4 farklı varyantın envantere girmesi durumunda komşu ülkelerin hava savunma sistemleri çok daha karmaşık bir tehditle yüzleşmek zorunda kalacaktır.
Kuzey Kore taktik balistik füzelere takılabilen yeni bir misket bombalı savaş başlığının denemesini başarıyla gerçekleştirdiğini bildirdi. Açıklanan verilere göre söz konusu mühimmat, 120 bin ila 130 bin metrekarelik geniş bir araziyi tamamen tahrip etme kapasitesine sahip bulunuyor.
Yeni misket bombalı savaş başlığı 120 bin ila 130 bin metrekare alanı etkiliyor.
Geliştirilen mühimmatın taktik balistik füze sistemlerine entegre edilmesi hedefleniyor.
Kuzey Kore askeri programları nedeniyle uluslararası alanda eleştirilerin odağında yer alıyor.
Doğu Asya bölgesinde askeri gerilimi yükseltecek adımlarına bir yenisini ekleyen Kuzey Kore, füze teknolojisinde yeni bir aşamaya ulaştığını ilan etti. Ülke yönetimi, askeri envanterinde yer alan taktik balistik füze platformlarına monte edilmek üzere özel olarak tasarlanan yeni bir savaş başlığının deneme sürecini tamamladığını açıkladı. Yapılan bu resmî duyuru, Pyongyang yönetiminin konvansiyonel vurucu gücünü ve caydırıcılık kapasitesini artırma yönündeki kararlılığını açıkça ortaya koyuyor. Söz konusu denemenin ardından bölgedeki askeri hareketlilik ve güvenlik kaygıları yeniden üst seviyeye tırmandı.
Aktarılan resmî teknik verilere göre test edilen mühimmat misket bombası prensibiyle çalışan özel bir savaş başlığı yapısına sahip. Kuzey Kore yetkilileri, bu yeni sistemin ateşlendiği anda 120 bin ila 130 bin metrekarelik devasa bir alanı tamamen etkisiz hale getirebilme yeteneğine sahip olduğunu belirtti. Oldukça geniş bir coğrafi alana yayılan bu yüksek tahrip gücü, hedef bölgedeki kara unsurlarını ve askeri altyapıyı tamamen küle çevirme potansiyeli taşıyor. Taktik füzelere entegre edilebilen bu başlık, hedeflere karşı çok daha geniş kapsamlı bir alan etkisi yaratmayı amaçlıyor.
Gerçekleştirilen bu son test, Pyongang yönetiminin yıllardır kararlılıkla sürdürdüğü nükleer silahlanma ve balistik füze geliştirme programlarının bir parçası niteliğindedir. Uluslararası toplum ve Birleşmiş Milletler organları, söz konusu silah denemeleri sebebiyle Kuzey Kore hükümetine yönelik sert eleştirilerini ve ekonomik yaptırımlarını aralıksız sürdürüyor. Buna rağmen ülke yönetimi, dış baskılara kulak asmayarak askeri teknolojilerini güncelleştirmeyi ve modern savunma sistemleri geliştirmeyi öncelikli hedefi olarak görüyor.
Misket mühimmatlarının geniş alanlarda bıraktığı etki ve beraberinde getirdiği insani riskler, küresel ölçekte bu silah türüne karşı oluşan tepkileri her geçen gün artırıyor. Bölgedeki komşu ülkeler ile onların uluslararası müttefikleri, taktik füzelerin hedef alma kapasitesini artıran bu yeni mühimmat adımı karşısında savunma tedbirlerini gözden geçiriyor. Yaşanan bu askeri deneme, Seul ve Tokyo başta olmak üzere bölge başkentlerindeki güvenlik konseptlerinin yeniden şekillenmesine yol açabilecek boyutlar barındırıyor.
Askeri analizciler, Kuzey Kore'nin denemesini gerçekleştirdiği bu taktik harp başlığının yakın gelecekte seri üretime geçerek birliklere dağıtılabileceğini değerlendiriyor. Savunma uzmanlarına göre, bu tür alan etkili başlıkların envantere katılması füze savunma sistemlerinin işini daha da zorlaştırabilir. Önümüzdeki günlerde bölgesel aktörlerin bu gelişmeye yanıt olarak ortak askeri tatbikatları ve hava savunma devriyelerini artırması bekleniyor.
Uluslararası diplomasi kanalında ise bu yeni denemenin ardından yeni kınama mesajlarının ve olası yaptırım çağrılarının gündeme gelmesi kaçınılmaz görünüyor. Buna karşın Pyongyang'ın geri adım atmayarak askeri gövde gösterilerine devam edeceği ve savunma sanayisini güçlendirme stratejisinden taviz vermeyeceği öngörülüyor. Savaş başlığının pratikte nasıl bir askeri denge değişikliği yaratacağı ise önümüzdeki süreçte yakından izlenecektir.
AI YORUMU
Misket bombalı savaş başlıklarının taktik füzelere uyarlanması, konvansiyonel hava savunma sistemlerini doğrudan etkisiz kılmaya yönelik tehlikeli bir stratejik hamledir. 120 bin ila 130 bin metrekarelik bir etki alanına ulaşan bu tür mühimmatlar, tek bir füze ile birden fazla askeri hedefi aynı anda imha etme potansiyeli sunuyor. Bu durum, Güney Kore ve Japonya gibi bölge ülkelerinin nokta hava savunma sistemlerinden ziyade geniş alan örtücü füze kalkanlarına yatırım yapmasını zorunlu hale getirecektir. Önümüzdeki dönemde komşu devletlerin tespit sistemlerini yenilememesi halinde, olası bir kriz anında sınır hatlarındaki askeri tesislerin korunması imkânsızlaşabilir.
ABD İç Güvenlik Bakanlığı bünyesinde çalışan 41 binden fazla personel ve yüklenicinin hassas kimlik bilgileri, Distributed Denial of Secrets adlı grup tarafından yayınlandı. Söz konusu sızıntı; operasyon isimlerini, gizli gözetleme programlarını ve bakanlık çalışanlarının kişisel iletişim bilgilerini içeren geniş bir veri havuzunu kamuoyuna açık hale getirdi.
41 bini aşkın personel ve yükleniciye ait hassas veriler internete sızdırıldı.
Sızıntı; Gümrük ve Sınır Muhafaza biriminden 21 binden fazla çalışanı doğrudan etkiliyor.
Veriler arasında özel operasyon unvanları, adli bilişim detayları ve gizli görev kayıtları yer alıyor.
ABD İç Güvenlik Bakanlığı bünyesindeki çalışanların verileri, dijital dünyada yankı uyandıran bir sızıntıyla karşı karşıya kaldı. Şeffaflık odaklı faaliyet gösteren Distributed Denial of Secrets grubu tarafından paylaşılan belgeler, bakanlık bünyesinde görev yapan 41 binden fazla personel ve yüklenicinin kimlik bilgilerini gözler önüne serdi. Yayınlanan bu geniş çaplı arşiv, kurumun operasyonel yapısı, yürütülen gizli gözetleme programları ve özel girişimler hakkında kamuoyuna daha önce yansımayan detayları içeriyor.
Sızıntıdan en çok etkilenen grup, 21 bini aşan sayısıyla Gümrük ve Sınır Muhafaza birimi personeli oldu. Bunun yanı sıra yaklaşık 6 bin 600 kişinin de Göçmenlik ve Gümrük Muhafaza bünyesindeki verilere dahil olduğu tespit edildi.
Veri setinin derinliği, sadece iletişim bilgileriyle sınırlı kalmayıp ajanların özel operasyonlara, gözetleme faaliyetlerine ve adli bilişim süreçlerine atanma detaylarını da kapsıyor. E-posta grupları ve kurum içi organizasyon şemalarını ortaya koyan bu belgeler, bakanlığın sosyal medyadaki muhalifleri belirlemeye çalıştığı ve protestocular ile gazeteciler hakkında kayıt tuttuğu bir dönemde yayınlandı. Bakanlığın kendi ajanlarını anonim tutma çabalarına rağmen, bu sızıntı savunma stratejilerindeki güvenlik açıklarını somutlaştırıyor.
Department of Peace adını kullanan bir oluşumun verileri Okta oturum açma hizmetinden elde ettiği öne sürülüyor. Buna karşın Okta yetkilileri, sistemlerinde herhangi bir güvenlik ihlali veya veri sızıntısı kanıtı bulunmadığını belirterek iddiaları reddetti. Reuters tarafından yürütülen doğrulama çalışmalarında, sızıntıdaki bilgilerin kredi bürosu kayıtları ve karanlık web istihbaratı verileriyle kısmen eşleştiği teyit edildi. Bakanlık çalışanlarıyla yapılan doğrudan görüşmelerde ise telefon numaralarının ve kişisel detayların gerçek olduğu doğrulandı.
Söz konusu sızıntı, son bir ay içerisinde kamuoyuna yansıyan üçüncü büyük hükümet veri ifşası olarak kayıtlara geçti. Eylül ayında Federal Soruşturma Bürosu çalışanlarına ait bilgilerin çalınması ve geçen hafta Savunma Bakanlığı personeline yönelik veri ihlali, ABD kamu kurumlarının dijital güvenlik altyapısını yeniden tartışmaya açtı. Department of Peace grubu, bakanlığın kendi çalışanlarının bilgilerine sahip olması nedeniyle bu durumu adil bir karşılık olarak nitelendirerek, verilerin denetim süreçlerini artırmak için kullanılmasını hedeflediklerini açıkladı.
AI YORUMU
Devlet kurumlarının dijital altyapılarındaki bu tür yapısal açıklar, yalnızca çalışanların değil ulusal güvenlik operasyonlarının da doğrudan hedef haline gelmesine yol açıyor. 41 bin kişilik bir veri havuzunun ifşası, tek bir platformun veya tedarikçinin güvenliğinin tüm bakanlık operasyonlarını nasıl riske atabileceğini gösteriyor. Kurumsal şeffaflık adına yapılan bu eylem, denetim boşluklarını doldurmak yerine ajanların hayatını doğrudan tehlikeye atan bir sürece dönüşme riski taşıyor. Benzer ihlallerin aylık periyotlarla artması, siber güvenlik protokollerinin çok daha katı bir denetim mekanizmasına ihtiyaç duyduğunu kanıtlıyor.
İran bağlantılı hacker grubu Hanzala, İsrail'in gizli mahkeme ve polis sorgu kayıtlarının tutulduğu sisteme sızdı. Gerçekleştirilen siber saldırı sonucunda 150 gigabayt büyüklüğündeki hassas veri kamuoyuna açıklandı.
Hanzala grubu İsrail'e ait 150 gigabaytlık gizli veriyi sızdırdı.
Siber saldırı teknoloji şirketi Malam tarafından geliştirilen Etype sistemini hedef aldı.
Ele geçirilen veriler arasında gizli mahkeme ve polis sorgu kayıtları yer alıyor.
Siber güvenlik dünyasında yankı uyandıran son gelişmelere göre, İran bağlantılı olduğu bilinen Hanzala adlı hacker grubu İsrail'in kritik altyapısını hedef aldı. Gerçekleştirilen operasyon kapsamında, İsrail hükümeti ile ordusuna ait gizli kayıtların muhafaza edildiği Etype sistemi başarılı bir şekilde hacklendi. Söz konusu siber saldırı sonucunda binlerce adli ve idari dosyayı içeren devasa bir arşiv ele geçirildi.
Fars Haber Ajansı tarafından servis edilen bilgilere göre, hedef alınan Etype sistemi İsrail merkezli teknoloji şirketi Malam tarafından geliştirilmişti. Bu altyapının temel kullanım amacı, gizli mahkeme oturumları ve polis sorgulamalarına ait ses kayıtlarının yazılı metne dönüştürülerek depolanmasıydı. Güvenlik çevrelerinin de aktif olarak kullandığı bu sistemde çok sayıda hassas dosyanın barındığı bildirildi.
Hacker grubu tarafından yapılan açıklamalarda, saldırının çok katmanlı bir tedarik zinciri operasyonu olarak planlandığı vurgulandı. Etype sistemindeki ses dosyaları ile yazılı belgelerin tamamının kopyalandığı iddia edilirken, operasyonun büyüklüğünü kanıtlamak amacıyla materyaller internet ortamına yüklendi. Grubun kendi platformu üzerinden erişime açtığı verilerin toplam boyutunun 150 gigabayt olduğu teyit edildi.
Paylaşılan belgelerin içeriğinde gizli polis soruşturmaları, mahkeme tutanakları ve üst düzey güvenlik birimlerinin yazışmalarının bulunduğu kaydedildi. Hanzala grubu, bu büyük veri sızıntısının İsrail'in mevcut güvenlik yapısına ve istihbarat mekanizmalarına vurulmuş ağır bir darbe olduğunu savundu. Açıklamalarda ayrıca İsrail Başbakanı Binyamin Netanyahu'nun seçim dönemindeki güvenlik vaatlerine de atıfta bulunuldu.
Yaşanan bu siber olay, devlet kurumlarının dijital arşivlerinin ve üçüncü taraf tedarik zincirlerinin ne denli büyük riskler barındırdığını bir kez daha gözler önüne serdi. İsrail makamlarının sızıntının ardından sistem güvenliğini artırmak için acil inceleme başlatması beklenirken, ele geçirilen bilgilerin diplomatik ve askeri alanda nasıl bir yankı uyandıracağı merakla takip ediliyor.
AI YORUMU
150 gigabaytlık hassas verinin sızdırılması, devlet kurumlarının üçüncü taraf yazılım tedarikçileriyle olan ilişkilerindeki güvenlik açıklarını açıkça ortaya koyuyor. Malam gibi teknoloji şirketlerinin geliştirdiği sistemlerin hedef alınması, sadece askeri bilgilerin değil adli süreçlerin de ne kadar korunmasız kalabileceğini gösteriyor. Önümüzdeki süreçte benzer grupların tedarik zinciri saldırılarını artırması, ulusal güvenlik stratejilerinin tamamen dijital dayanıklılık üzerine kurulmasını zorunlu kılacaktır.